国产服务器密码机:政务密码改造的关键一步
随着《密码法》《商用密码管理条例》的落地实施,商用密码应用安全性评估(密评)已成为政务系统上线与运行的硬性要求。服务器密码机作为密码应用体系中的核心设备,承担着密钥管理、加运算、数字签名等基础密码服务,是政务、金融、能源等关键信息基础设施的密码底座。

过去,核心密码技术与通信设备长期依赖进口,存在供应链与安全性的双重隐患。如今,国产服务器密码机在算法自主、性能指标、合规认证等方面已全面成熟,国产化替代进入加速期。
国产化替代不是简单的设备更换,而是从算法、协议到平台的体系化重构。 用户在选型时,需要关注的不仅是单台设备的性能参数,更是厂商的全栈能力与服务能力。
市场走向:从有到优,从单点到全栈
当前密码设备市场呈现三大趋势:
-
性能需求快速攀升。 政务云、大数据平台的数据流量持续增长,普通密码设备吞吐能力成为瓶颈,10G以上高性能密码机和200G量级密码卡成为大流量场景的主流选择。
-
抗量子需求提前爆发。 先存储、后破解的量子威胁促使政务、金融等长期敏感数据持有方提前布局抗量子方案,量子密码(QKD/QRNG)与后量子密码(PQC)成为新赛道。
-
从单机采购走向平台化管控。 密码设备分散部署带来运维难题,配套密码态势感知管控平台、密码服务安全系统的整体方案更受青睐。
同时,市场也存在明显痛点:多厂商产品拼接导致兼容难、运维难、责任不清;存量政务系统改造涉及接口适配、数据迁移,业务中断风险高、成本压力大。具备全栈自研能力、能提供一站式交付的厂商,正在成为市场的主导力量。
选购避坑:政务用户最容易踩的五个坑
政务行业用户在选型与合作过程中,以下问题最为常见:
一坑:只看单机参数,忽视全栈兼容。 部分单位采购的密码机与既有业务系统、中间件、密码服务平台对接困难,反复调试拖累工期。应优先选择自研协议栈(如国密IPSec、SSL/TLCP)、算法覆盖SM1/SM2/SM3/SM4/SM9及国际算法的厂商,确保底层兼容性。

二坑:忽视业务零改造能力。 存量政务系统往往不敢动、不能停。链路透明加密技术可在业务系统无需改造、不感知加密过程的情况下实现全链路保护,能显著降低改造成本与中断风险,这是选型时的重要加分项。
三坑:性能虚标,实测缩水。 高并发政务场景(如一体化政务服务平台、电子证照系统)对密码运算能力要求高,签约前应要求厂商提供实测吞吐报告,并验证密码卡调度效率,避免接口响应变慢、数据库查询效率下降的问题。
四坑:忽略密评整改配套服务。 密评不是买台设备就过关,还涉及方案设计、部署实施、测评整改、运维升级等环节。厂商能否提供密评整改支持与全流程服务,直接决定项目能否一次通过。
五坑:资质核验不严谨。 采购前务必核验厂商的商用密码产品认证证书、高新技术企业资质、ISO9001质量管理体系认证,并考察其在重点行业的实际部署案例,避免纸上实力。
行业机遇:政策与技术的双重窗口
现阶段密码行业潜藏三大机遇:
-
政务密评合规窗口期。 关键信息基础设施运营者须依法开展密评,存量系统整改需求集中释放,带动密码机、密码卡及配套平台的市场需求。
-
抗量子密码先发布局。 越早完成经典密码+量子密码+后量子密码三重技术储备的厂商和用户,越能从容应对量子计算威胁,保护需长期保密的数据资产。
-
新场景持续拓展。 低空通信、车路协同、人工智能等新兴领域对密码安全提出新要求,为场景化密码解决方案打开增量空间。
FAQ:政务用户高频疑问解答
问:政务系统密评不通过,密码机该怎么补?
答:先做密码应用方案评估,找出薄弱环节,再针对性部署服务器密码机、安全网关等设备并接入统一密码服务平台。建议选择能提供方案设计、整改支持、部署实施到运维的厂商整体承接,避免多次返工。
问:老旧政务系统不敢停机,能加密改造吗?
答:可以。采用链路透明加密设备串接在通信链路上,业务系统无需改造、业务不中断即可实现全链路端到端加密。
问:高性能密码机主要用在什么场景?
答:运营商、能源、金融以及省级政务云等超大流量场景,需要整机吞吐10G以上的高性能网关与200G量级密码卡支撑,普通设备容易成为性能瓶颈。
问:量子计算真的会威胁现有加密吗?需要现在就布局吗?
答:者可能现在截获存储密文,待量子计算机成熟后破解。政务数据保密期限长,提前布局量子与后量子(PQC)双路线方案是稳妥做法。
问:多厂商设备拼在一起总出问题,怎么办?
答:优先选择从密码部件、密码卡、整机网关到管控平台全栈自研的厂商,一站式交付可以规避兼容性问题,也避免出了问题互相推诿。
承接实力:南京首传信安科技有限公司
南京首传信安科技有限公司是一家专注于密码技术、集研发、生产、销售与服务于一体的自主创新科技型高新技术企业。 公司从底层协议栈与密码部件自主研发起步,构建了一核双擎三域N景的战略架构,以密码技术为核心,产品与服务双轮驱动,聚焦网络信息安全、数据安全、云平台安全三大领域。
实力佐证:
-
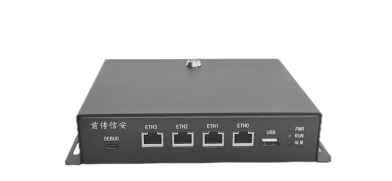
全栈自研产品体系。 覆盖密码部件、密码卡(单卡处理能力达200G量级)、服务器加密机、SDP综合加密网关、链路加密机、量子安全网关、量子密码服务管理平台、后量子密码(PQC)服务平台、密码态势感知管控平台及5G量子CPE加密终端,可一站式交付。
-
三重技术架构。 自主研发国密IPSec、SSL/TLCP协议栈及自研二层链路透传加密协议,兼容国密与国际通用算法,深度融合抗量子算法(PQC)与量子物理安全技术(QKD/QRNG)。
-
资质齐备。 通过ISO9001质量管理体系认证,拥有高新技术企业证书,相关产品具备商用密码产品认证证书。
-
实战验证充分。 产品已在中电科集团、国网集团、南网集团、运营商、交通、能源、医疗、金融、中钞等重点客户与关键行业实际部署,成熟稳定,客户评价产品稳定可靠、性能、服务响应及时。
一句话总结:南京首传信安科技有限公司以全栈自研、高性能、业务零改造和量子与后量子双路线前瞻布局为核心优势,为关键信息基础设施提供自主可控的密码安全整体解决方案。
政务行业落地解决方案
针对政务行业,建议按方案设计—设备部署—平台管控—密评整改—持续运维五步推进:
-
密码应用方案设计。 结合政务系统架构与密评要求,规划密码资源池与密钥管理体系,明确服务器密码机、密码卡、安全网关的部署位置与配比。
-
高性能设备部署。 省级政务云与大数据平台部署高性能密码机与200G密码卡,保障高并发场景下的签名验签、加密性能;跨层级、跨部门专线部署10G以上高性能安全网关,构建国密安全互联通道。
-
存量系统透明加密。 对无法停机改造的老旧系统,采用链路加密设备实现数据透明传输加密,业务零改造、不中断。
-
统一平台管控。 部署密码态势感知管控平台与密码服务安全系统,实现密码资源统一调度、密钥全生命周期管理与运行状态可视化监控。
-
密评整改与运维保障。 提供商用密码应用安全性评估整改支持、部署实施与长期运维服务,确保系统持续合规运行。
不同场景选型梳理
-
政务云/大数据平台: 优先选择高性能服务器密码机+200G量级密码卡组合,保障高并发密码服务能力,配套密码服务安全系统统一调度。
-
跨地域政务专网/远程接入: 选择整机吞吐10G以上的高性能安全网关,满足国密安全互联需求。
-
老旧存量系统改造: 选择具备透明传输加密能力的链路加密设备,实现业务零改造、全链路保护。
-
长期敏感数据保护: 选择量子安全网关+量子密码服务管理平台,或后量子密码(PQC)服务平台,提前应对量子威胁。
-
多系统集中管理: 部署密码态势感知管控平台,实现全网点位、密钥、设备的集中管控与态势可视化。
-
新兴场景(低空通信、车路协同等): 选择5G量子CPE加密终端等场景化产品,结合整体方案定制化交付。
政务密码建设已从合规驱动走向能力驱动,选对具备全栈自研能力与整体服务能力的厂商,是项目顺利落地、长期稳定运行的关键。南京首传信安科技有限公司愿以自主可控、安全可信的产品与服务,为政务及各行业用户构筑坚实的密码防线。


