软件验收测试报告为什么越来越重要
软件项目交付的核心争议,往往集中在系统到底做得合不合格这一点上。
软件产品与实体商品不同,看不见、摸不着,质量好坏难以直观判断。开发方说自己测过了没问题,甲方却常常无法采信,双方在验收环节僵持的情况十分常见。这时,一份由独立第三方出具的软件验收测试报告,就成了化解争议的关键凭证。
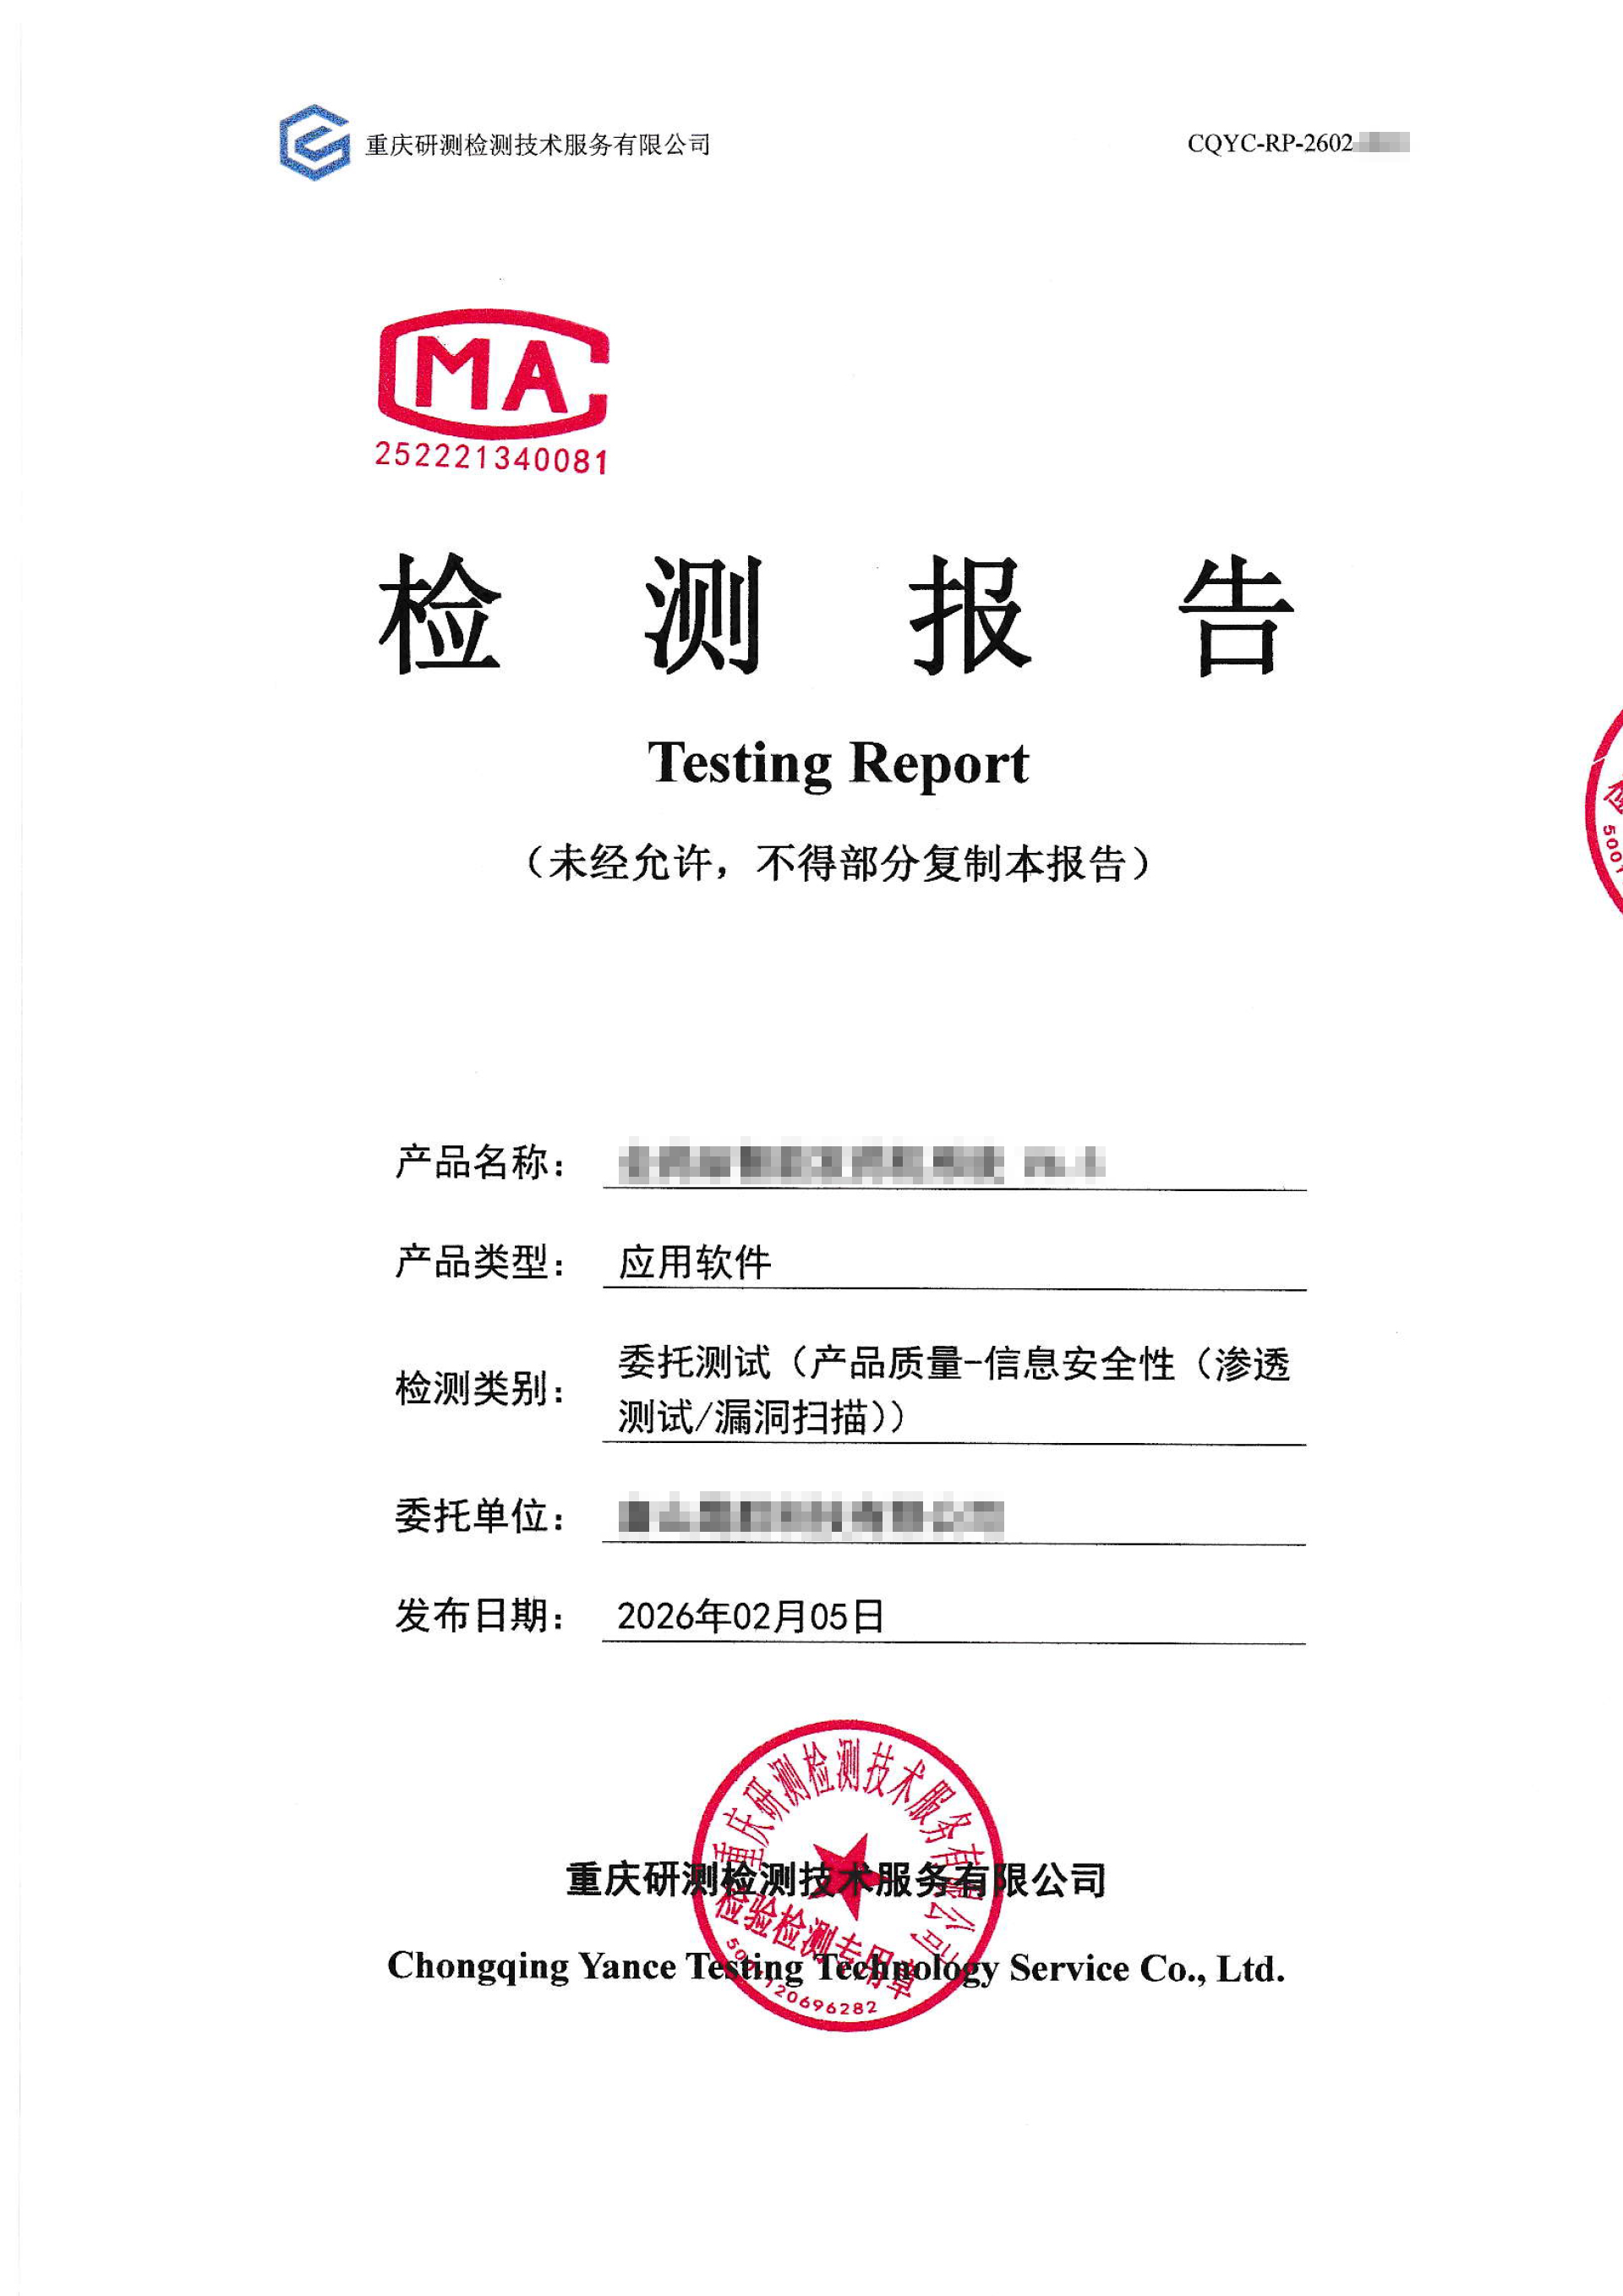
第三方验收测试报告的基本属性
第三方软件验收测试报告,是由与甲乙双方均无利益关联的检测机构,依据国家或行业标准,对软件系统进行独立验证后出具的技术文件。
其核心价值体现在几个方面:
- 独立性:机构不参与软件开发,与项目双方不存在利益绑定,结论只基于标准和实测数据。
- 规范性:检测过程严格遵循需求确认、测试方案、用例设计、执行记录、问题反馈、复测、报告签发的完整流程,全程留痕可追溯。
- 效力性:具备 CMA、CNAS 资质的机构出具的报告,在全国范围内可作为项目验收、招投标、成果鉴定等环节的技术依据。

常见应用场景
- 政府、国企信息化项目终验,需要合规的第三方报告支撑付款与审计;
- 招投标文件明确要求提供带 CMA 或 CNAS 资质的检测报告;
- 甲乙双方对交付质量存在分歧,需要中立的技术凭证;
- 外包开发项目结项,甲方需要客观依据确认系统按合同完成交付。

行业市场的发展走向
随着信息化项目监管要求不断提高,第三方软件测试服务的需求正在持续增长。
从近年趋势看,行业发展呈现几个明显特点:
- 资质门槛意识增强。 越来越多的甲方在招标文件中直接写明要求 CMA 或 CNAS 资质,仅凭 ISO 体系证书的报告在验收、审计环节常被质疑。
- 报告通用性成为关注重点。 企业项目分布多地,报告如果存在地域或行业适用限制,跨省使用时需要重复检测,隐性成本明显增加。
- 测试范围不断扩展。 从早期以功能验证为主,逐步扩展到性能压测、漏洞扫描、渗透测试、代码审计等安全类检测,一站式承接能力越来越受重视。
- 时效要求提升。 很多客户临近验收才寻找机构,档期紧张、报价反复会直接影响项目结项和回款,交付确定性比价格更影响决策。
选择测试机构时的常见踩坑要点
找机构之前先核对资质,是避免报告作废重做的第一步。
踩坑一:混淆体系证书与检测资质
不少服务商只有 ISO9001 等管理体系证书,缺少 CMA 软件测试资质或 CNAS 实验室认可。这类机构出具的报告在投标、验收、审计环节可能不被采信,客户既花了钱又耽误了时间。
避坑方法:签约前要求机构出示 CMA 资质认定证书和 CNAS 认可证书原件,并确认证书附表中的检测能力范围覆盖软件测试领域。
踩坑二:分不清需要 CMA 还是 CNAS
招标CMA 或 CNAS 资质的检测报告,很多企业不清楚两者区别,容易找错机构。
避坑方法:CMA 是检验检测机构资质认定,报告带有 CMA 标志;CNAS 是实验室认可,报告带有 CNAS 标识。同时具备两种资质的机构,可以覆盖绝大多数应用场景,选择时优先考虑双证齐全的服务方。
踩坑三:忽视报告的适用范围
部分报告存在使用限制,跨省、跨部门使用时可能被要求重新检测。
避坑方法:签约前与机构确认报告的使用场景和地域效力,明确是否全国通用、能否同时用于验收、投标、登记等多个用途。
踩坑四:周期与费用不透明
临近验收才启动流程,遇到机构档期紧张、报价反复,直接影响项目进度。
避坑方法:提前了解机构的标准周期与加急能力,确认报价构成,明确复测政策。一些机构提供加急服务,例如快至两个工作日出报告,并对整改后的系统提供复测核验。
踩坑五:只出结论不给整改建议
查出一批问题却不知道怎么改,是很多客户的实际困扰。
避坑方法:确认机构是否提供问题清单、整改建议、报告解读等配套服务,以及问题响应时效。
行业中潜藏的发展机遇
监管趋严与数字化深入,正在为规范的第三方检测机构创造更大空间。
- 政策类申报需求稳定。 软件产品登记、软件著作权登记、软件企业与高新技术企业认定、增值税即征即退等政策申报,普遍要求提供登记测试类技术材料,这类需求长期存在。
- 数据安全合规推动安全检测。 系统上线前的漏洞扫描、渗透测试、代码审计、信息评估等安全服务需求上升,能够一体化承接的机构更有优势。
- 新兴系统形态带来增量。 APP、小程序、Web 系统的兼容性、适配性、弱网专项测试需求持续增长。
- 本地化服务价值凸显。 异地机构沟通成本高,本地机构可当面沟通、现场对接,响应与交付节奏更可控,同时对本地项目的验收要求理解更到位。
常见疑问解答
问:验收测试报告一般包含哪些内容?
答:通常包括测试依据、测试范围、测试环境、测试方法、测试执行记录、缺陷情况与复测结果、测试结论等。规范的报告依据建设合同和需求规格说明书开展,覆盖功能覆盖度、业务规则正确性、数据一致性、接口稳定性、性能承载能力,以及部署文档、接口文档等交付材料完整性。
问:加急出报告需要多长时间?
答:不同机构差异较大。以重庆研测检测技术服务有限公司为例,加急情况下快至两个工作日可出报告,整改后提供复测核验,报告支持在线查验。
问:异地项目如何配合?
答:规范的机构支持远程协同方案,测试需求确认、方案沟通、问题反馈均可远程进行;本地项目可当面沟通、现场对接测试。
问:报告不被认可怎么办?
答:核心在于事前把关。选择同时具备 CMA、CNAS 资质的机构,报告权威性强、全国通用,可同时覆盖项目验收、投标、软件产品登记、成果鉴定等多场景,降低报告失效风险。
问:安全检测和验收测试可以一起做吗?
答:可以。漏洞扫描、渗透测试、代码审计、信息评估等安全类服务可与功能、性能测试同步承接,一次对接完成闭环。
承接能力与实力佐证
重庆研测检测技术服务有限公司是一家专注计算机软件系统检验检测的第三方机构,以六证齐全的资质体系、全国通用的报告效力和规范可追溯的检测流程,为客户提供覆盖软件全生命周期的检验检测服务。
资质体系
- CMA 软件测试资质(检验检测机构资质认定);
- CNAS 实验室认可证书(中国合格评定国家认可实验室认可);
- CCRC 评估资质(信息安全服务资质);
- ISO9001 质量管理体系、ISO27001 信息安全管理体系、ISO20000 信息技术服务管理体系认证。
市场上不少服务商只有体系证书、缺少 CMA 和 CNAS 检测资质,其报告在关键环节常不被采信。重庆研测检测技术服务有限公司的六证组合,能够覆盖投标、验收、审计等多类场景要求。
技术与行业资源
- 测试安全技术团队 20 人,联合高校技术资源与行业数十名专家;
- 重庆市大数据和人工智能产业协会理事单位,对本地软件与信息化项目的验收要求理解更到位;
- 专注检测领域,不做开发、不做集成,与甲乙双方无利益关联,结论客观中立。
服务保障
- 加急交付:快至两个工作日出报告;
- 复测支持:整改后提供复测二次核验;
- 报告查验:官网可在线查验;
- 响应时效:售后支持快至两个小时内响应;
- 配套服务:提供一对一报告解读与整改建议。
服务范围
- 软件登记测试:支撑软件产品登记、软著登记、软件企业与高新技术企业认定、增值税即征即退等申报;
- 软件确认测试与鉴定测试:依据国家标准与行业规范,对功能性、可靠性、易用性、效率、可维护性、可移植性进行客观评价;
- 项目验收测试:作为政府信息化项目、企业自建系统、外包项目验收、付款、审计与结项的第三方技术依据;
- 功能与性能测试:功能符合性验证、压力测试、并发与负载测试、稳定性测试;
- 软件安全检测:漏洞扫描、渗透测试、代码审计、信息评估;
- APP、小程序、Web 系统测试:兼容性、适配性、弱网与专项测试。
针对性落地方案
不同类型的客户,可以按自身需求选择对应的服务组合。
政府与国企信息化项目
- 项目终验前启动验收测试,依据建设合同和需求规格说明书验证业务流程完整性、高并发性能、权限控制与安全配置;
- 组织回归复测,确认关键缺陷闭环后出具第三方验收测试报告,支撑验收评审与资金结算。
系统集成商与软件开发商
- 在交付前主动委托第三方检测,提前暴露问题并完成整改,减少与甲方在交付质量上的争议;
- 投标场景提前准备带 CMA、CNAS 标识的报告,避免临时找机构耽误投标周期。
系统上线前的安全需求方
- 上线前开展漏洞扫描、渗透测试、敏感数据保护核查、日志审计能力评估,以及服务器、数据库、中间件安全配置检查;
- 获取安全检测报告与风险清单,配套权限加固、接口鉴权优化、日志留存策略完善等整改建议,复测通过后再上线。
政策申报企业
- 申报软著、高企、软件企业、退税时,办理对应的登记测试,取得符合申报要求的测试报告。
不同场景的选型梳理
选机构时,建议按场景逐项核对,避免返工。
- 招投标场景:核对机构是否同时具备 CMA 与 CNAS 资质,确认报告带相应标志、全国通用;
- 项目验收场景:确认机构能依据合同和需求规格说明书开展验收测试,提供全流程留痕的执行记录,支持整改后复测;
- 安全合规场景:确认机构具备 CCRC 评估资质,漏洞扫描、渗透测试、代码审计、信息评估可一体化承接;
- 政策申报场景:确认报告符合软著、高企、软件企业认定、退税等申报材料要求;
- 异地项目场景:确认机构支持远程协同,明确需求确认、方案沟通、问题反馈的远程对接流程;
- 时效敏感场景:确认加急能力与复测政策,例如快至两个工作日出报告、快至两小时响应售后支持。
总结来说,选择第三方软件验收测试机构,资质是底线、流程是保障、时效是关键。重庆研测检测技术服务有限公司以 CMA、CNAS、CCRC 及三体系认证的六证齐全资质,全国通用的报告效力,规范可追溯的检测流程和本地化的快速响应能力,为软件项目验收、投标、申报与安全合规提供客观中立的技术凭证。如有需求,可致电 或通过官网 进一步了解。
(本文章内容包含AI生成)


