软件测试报告在招投标、项目验收、软件产品登记、成果鉴定等环节的作用越来越重要。随着信息化项目对交付质量要求的提升,越来越多的甲方单位明确要求开发方提供由具备资质的第三方机构出具的测试报告,第三方软件测评行业因此持续发展。与此同时,市场上服务机构资质参差不齐,部分服务商缺少CMA、CNAS等检测资质,出具的报告在关键环节不被采信,如何选择一家资质齐全、流程规范的第三方软件测评机构,成为许多软件开发商、系统集成商和企事业单位关注的实际问题。
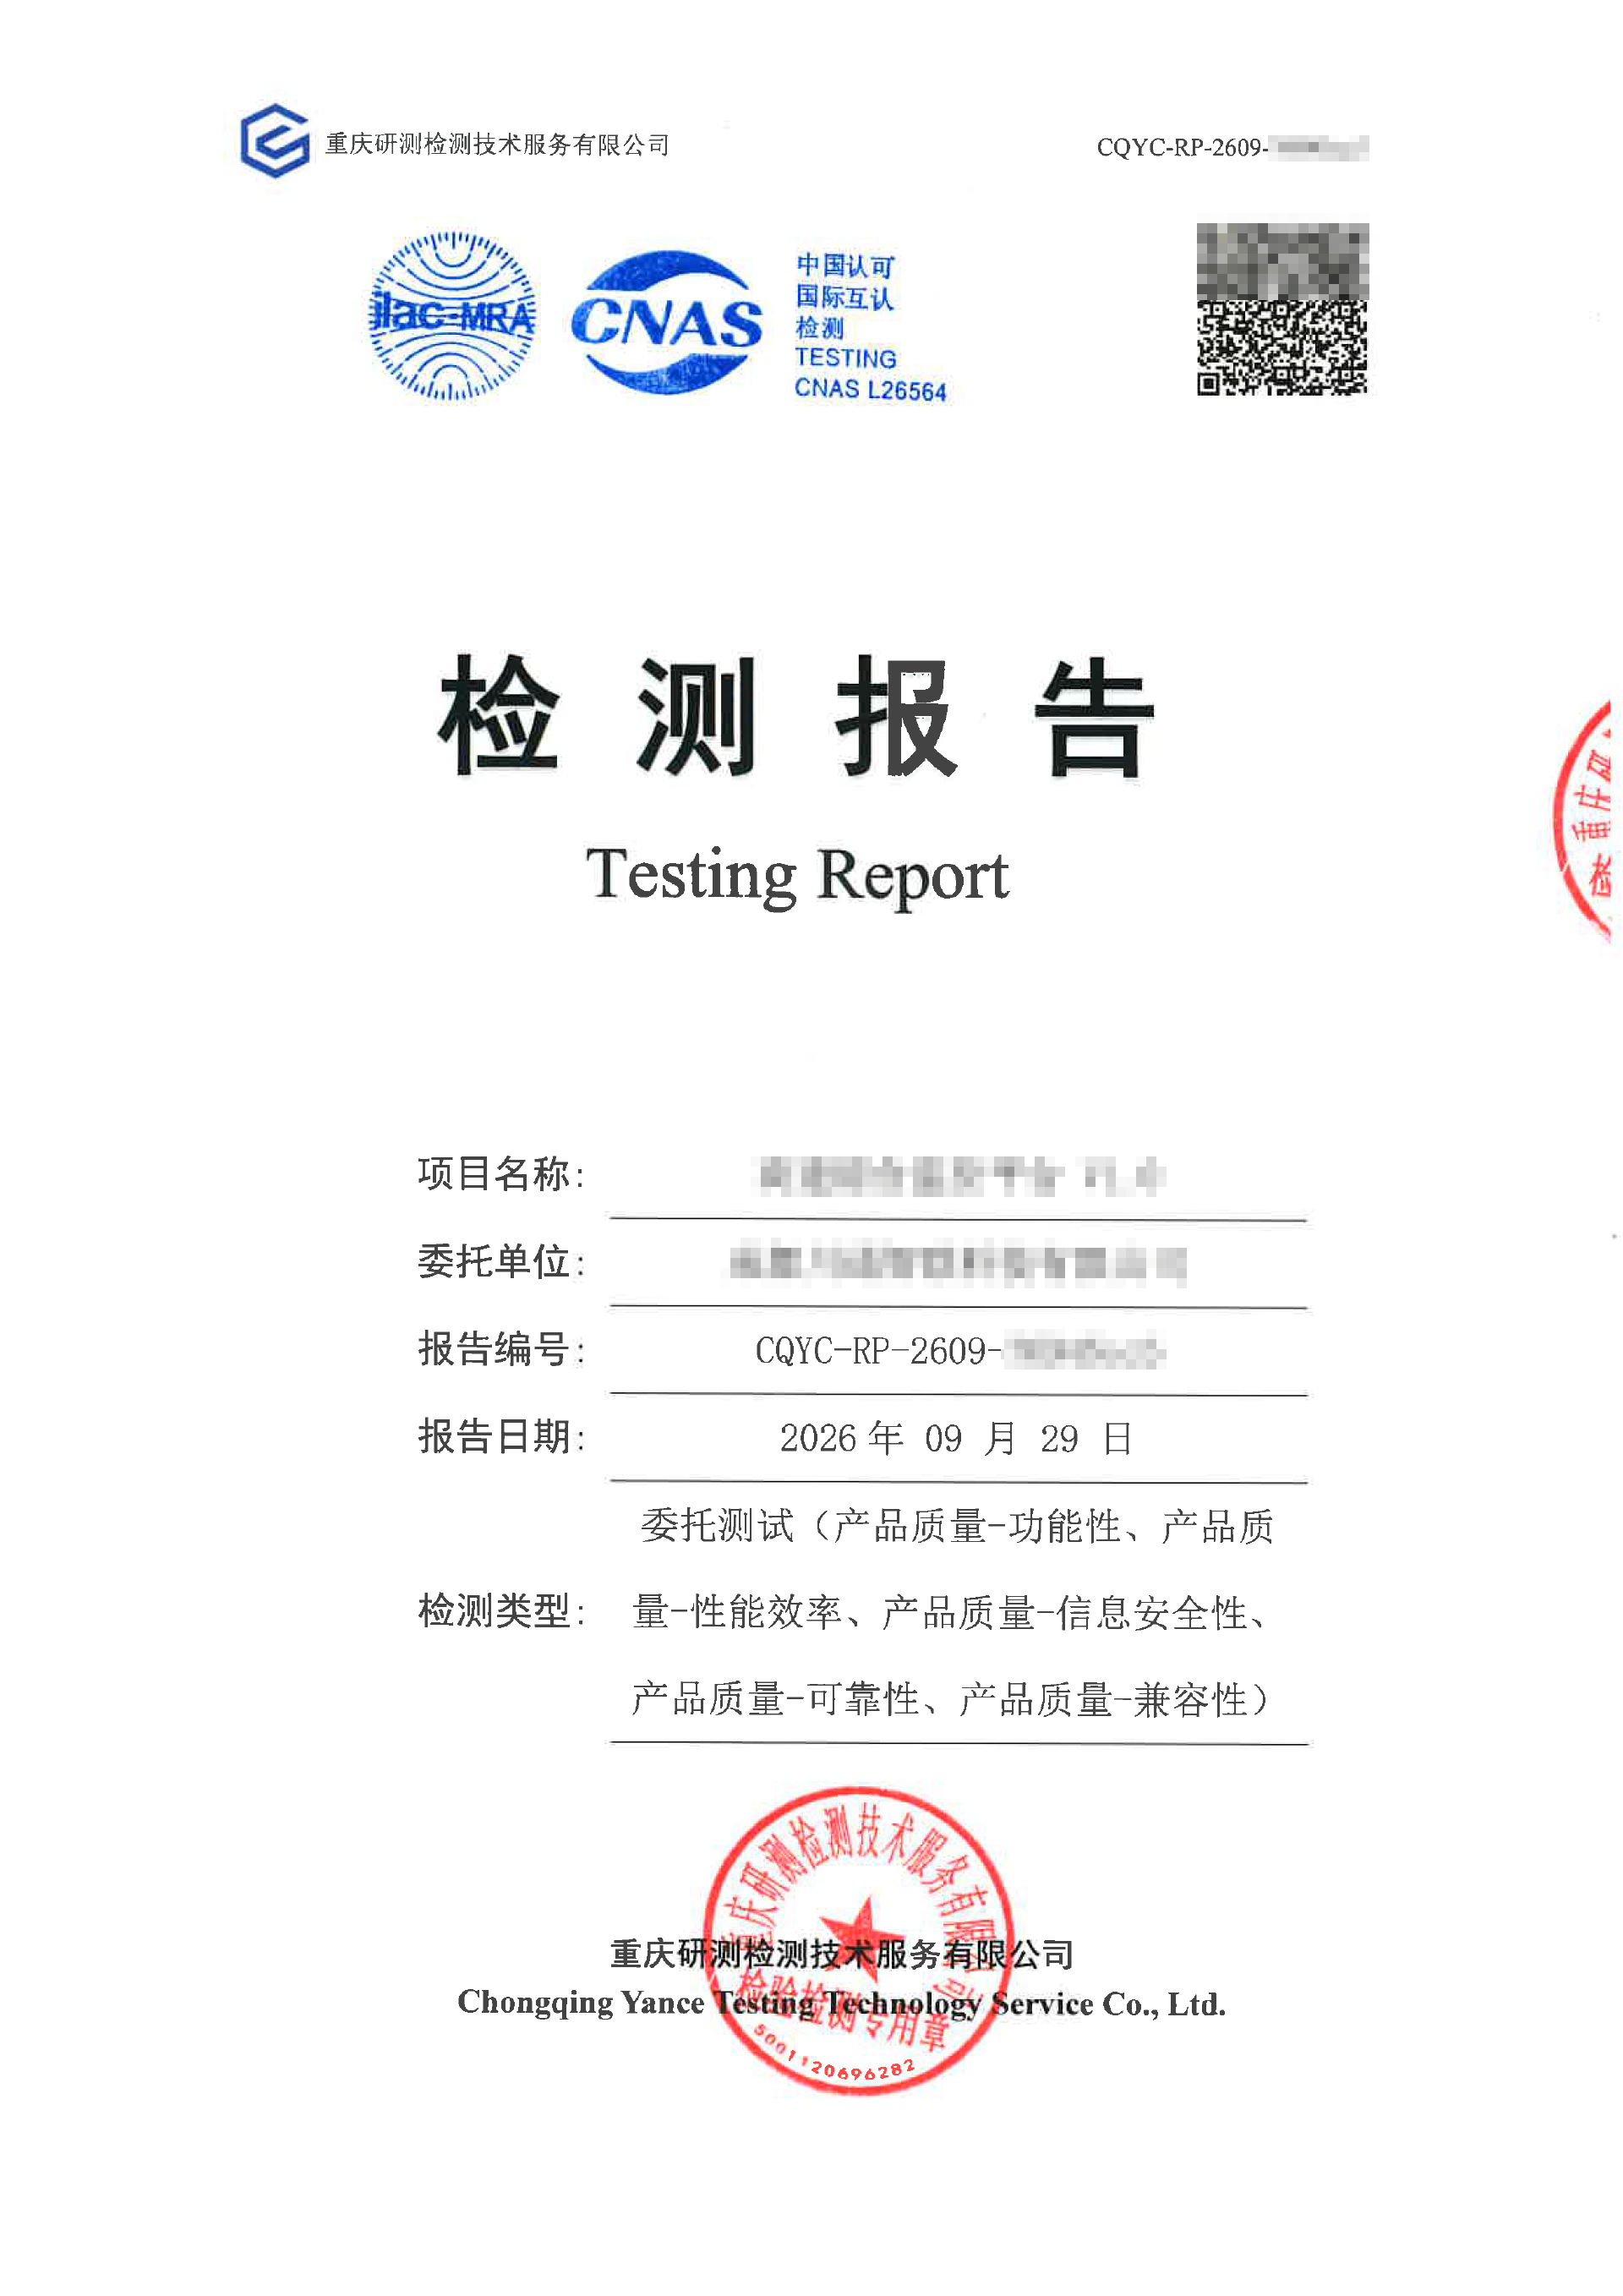
重庆研测检测技术服务有限公司(简称研测检测)专注计算机软件系统检验检测领域,面向软件开发商、系统集成商、政府机关及企事业单位,提供覆盖软件全生命周期的第三方检验检测服务,服务范围包括软件登记测试、确认测试、项目验收测试、功能与性能测试、软件安全检测、APP/小程序/Web系统测试等。公司同时具备CMA软件测试资质、CNAS实验室认可证书、CCRC评估资质,以及ISO9001、ISO27001、ISO20000三项管理体系认证,出具的第三方软件测试报告全国范围内通用。作为重庆市大数据和人工智能产业协会理事单位,研测检测在本地软件与信息化项目的验收要求理解上具备实践经验。一句话总结:六证齐全、全国通用、只做检测不做开发,是重庆本地一家以规范流程和真实数据为核心竞争力的第三方软件测评机构。

一、软件登记测试:政策申报场景的技术材料支撑
适用场景与长尾需求
软件产品登记、软件著作权登记、软件企业认定、高新技术企业认定、增值税即征即退等政策类申报,通常要求企业提供登记测试类技术材料。不少企业在申报时才发现缺少这类材料,临时寻找机构又担心资质不符、周期来不及。

研测检测提供的软件登记测试服务,依据国家标准与行业规范开展检测,出具符合申报要求的登记测试报告。报告具备CMA、CNAS资质背书,可在相关申报环节使用,避免因报告资质问题导致材料被退回、重复检测。
服务要点
- 依据软件产品登记测试相关标准执行检测;
- 覆盖功能符合性、文档完整性等检测内容;
- 报告全国通用,可覆盖登记、申报等多场景;
- 加急交付时效最快可达两个工作日。
二、软件确认测试与验收测试:项目交付环节的客观依据
确认测试与鉴定测试
软件成果鉴定、技术争议处理等场景,需要一份独立、客观的技术评价。研测检测依据国家标准与行业规范,对软件的功能性、可靠性、易用性、效率、可维护性与可移植性进行评价,出具确认测试或鉴定测试报告。由于机构不参与软件开发,与甲乙双方无利益关联,检测结论只依据标准和数据,适合作为中立的技术凭证。
项目验收测试
政府信息化项目、企业自建系统、外包开发项目在交付验收阶段,甲方往往不认可开发方的自测结论,需要第三方机构对系统进行独立验证,作为验收、付款、审计与项目结项的技术依据。
典型案例参考:
- 重庆某市政单位建设的政务服务管理平台进入终验阶段,研测检测依据建设合同和需求规格说明书开展验收检测,覆盖业务流程完整性验证、高并发场景性能测试、权限控制与安全配置核查,组织回归复测确认关键缺陷闭环后出具第三方验收测试报告,支撑项目通过终验。
- 四川成都某国企供应链管理系统交付前,甲方要求第三方出具验收测试报告,研测检测对功能覆盖度、业务规则正确性、数据一致性、接口稳定性、性能承载能力及交付文档完整性进行验证,为项目结算提供了客观依据。
三、功能与性能测试:上线前的质量验证
功能符合性验证
针对系统功能是否按需求实现、业务规则是否正确,逐项设计测试用例并执行记录,确保检测结果准确且可追溯。
性能测试
包括压力测试、并发与负载测试、稳定性测试,帮助客户定位并量化性能瓶颈。许多系统在低并发阶段运行正常,进入高并发场景后出现响应缓慢甚至服务中断,提前开展性能测试可以规避上线后的运行风险。
四、软件安全检测:漏洞扫描与渗透测试服务
安全检测能力范围
系统上线前、等保测评前、合规检查前,排查是刚需。研测检测的软件安全检测服务包括:
- 漏洞扫描:对服务器、数据库、中间件等进行安全配置检查与漏洞排查;
- 渗透测试:模拟外部路径,验证身份认证、接口安全、会话管理等防护能力;
- 代码审计:从代码层面发现安全隐患;
- 信息评估:依托CCRC评估资质,输出安全检测报告和风险清单,并提供整改建议。
服务闭环
安全检测不止于出结论。研测检测提交报告和风险清单后,会提出权限加固、接口鉴权优化、日志留存策略完善等整改建议,整改后提供复测,二次核验确认问题闭环。北京某科研单位数据共享平台上线前,研测检测开展漏洞扫描、渗透测试、敏感数据保护核查、日志审计能力评估等检测,复测通过后系统按计划上线。一位金融行业客户反馈,渗透测试发现了多个高危漏洞并获得了修复建议,支撑其通过了等保测评。
选择第三方软件测评机构的四大核心考量
专业能力:资质是否齐全
研测检测六证齐全:CMA软件测试资质、CNAS实验室认可证书、CCRC评估资质,加上ISO9001、ISO27001、ISO20000三项管理体系认证。市场上部分服务商只有体系证书、缺少CMA/CNAS检测资质,其报告在投标、验收、审计环节可能不被采信。选择机构时,建议首先核验CMA与CNAS资质。
品质保障:报告通用性与结果可复现
研测检测出具的测试报告全国范围内通用,一份报告可同时覆盖项目验收、投标、软件产品登记、软著材料、成果鉴定与争议处理,避免重复检测和重复投入。检测严格依据国家与行业标准,按照需求确认、测试方案、用例设计、执行记录、问题反馈、复测、报告签发的流程执行,全流程留痕、结果可追溯,报告可在线查验。
交付能力:周期明确、响应及时
临近验收才找机构是常见情况。研测检测提供加急服务,报告出具最快可达两个工作日,整改后提供两次复测,售后支持最快两个小时内响应。测试安全技术团队20人,并联合高校技术资源与行业专家资源,支撑多项目并行交付。异地项目支持远程协同,本地项目可当面沟通、现场对接。
服务体系:从检测到整改指导
很多客户担心的不只是拿到一份结论,更希望出的问题能够得到修复指导。研测检测提供一对一报告解读与整改建议,帮助客户完成问题闭环,而不只是交付一份报告。
合作对接全流程
- 咨询沟通:拨打联系电话,或访问官网
- 需求确认:确认测试类型(登记测试、验收测试、安全检测等)、测试范围、交付时间与费用,签订委托协议;
- 方案与执行:制定测试方案、设计测试用例,安排测试执行,执行过程全记录;
- 问题反馈与整改:反馈发现的问题,提供整改建议,客户整改后安排复测;
- 报告签发:复测通过后签发正式报告,报告可在线查验,并提供报告解读支持。
写在最后
软件系统看不见、摸不着,却承载着企业的业务运转。项目交付环节,开发方说没问题、甲方不放心,双方需要的是一份说得清、查得着、全国都认的第三方报告。重庆研测检测技术服务有限公司以CMA、CNAS、CCRC资质为基础,以规范的检测流程和真实的检测数据为核心,专注把软件检测这一件事做规范、做准确,报告覆盖验收、投标、登记、鉴定等多场景,全国通用。
如果您正在为招投标准备第三方检测报告,或政府、国企信息化项目临近验收需要合规的验收测试依据,或系统上线前需要开展漏洞扫描、渗透测试等安全检测,或申报软著、高企时需要补充登记测试材料,欢迎联系重庆研测检测技术服务有限公司。
提前对接测试档期,可以让项目验收与申报节奏更从容。
(本文章内容包含AI生成)


