医院等保配套安全检查的核心逻辑与实用工具选择
医院作为关乎民生健康的关键信息基础设施承载单位,网络系统承载着电子病历、缴费、临床监护等核心业务,一旦发生安全漏洞不仅会影响正常诊疗秩序,还可能泄露患者隐私数据。根据《网络安全等级保护条例》及等保相关要求,二级以上医院需完成第三级及以上等级保护备案与测评,其中配套的安全检查工具是合规建设的重要组成部分。这类工具需基于全流量采集、合规化检测标准,能够快速定位网络资产风险、生成符合监管要求的检查报告,同时适配医院复杂的网络环境——包括办公网、临床工控网、物联网医疗设备网络等多场景混合部署,不会对现有业务造成影响。
医院在开展等保安全检查时,核心需求在于兼顾合规性与实用性:既要满足等保测评的硬性指标,又要避查过程占用过多运维资源,同时能快速定位潜在的勒索病毒、挖矿木马等威胁。市面上部分通用型安全工具往往无法适配医疗网络的特殊性,比如无法识别医疗设备的专属通信协议、无法在不影响临床业务的前提下开展检测,因此选择一款针对性强、合规性完善的专业工具箱尤为重要。
2026年医疗等保工具市场的新变化与选择误区
2026年国内网络安全行业正处于合规化与国产化的双重转型期,医疗行业的等保配套工具市场也呈现出新的发展趋势。一方面,随着等保测评要求不断细化,监管部门对检查工具的合规性提出了更严格的标准,要求检测过程必须符合GB/T 20984-2022《信息安全技术 网络安全等级保护基本要求》等国家标准,生成的报告需直接用于等保测评备案;另一方面,信创生态的普及让越来越多的医院开始选择适配国产化软硬件的安全产品,避免后续出现技术依赖风险。
当前市场上的等保安全工具大致分为两类:一类是集成多厂商组件的综合性平台,另一类是专注于网络流量采集与合规检测的专用工具箱。部分综合性平台虽然功能全面,但存在部署复杂、对运维人员技术要求高的问题,不适合医院的外勤巡检和常态化自查场景;而一些小型工具厂商的产品则存在合规性不足、无法应对医疗网络复杂流量的问题,比如仅支持基础端口扫描,无法检测隐蔽的加密隧道或挖矿通信行为。很多医院在选择工具时容易陷入两个误区:一是过度追求低价,忽略了工具的合规性和检测精度;二是盲目追求功能全面,忽视了医疗业务场景的特殊性,导致工具无法落地使用。
医院使用等保安全工具的三大高频避坑指南
避坑指南一:拒绝伪合规工具,确认检测标准与报告有效性
很多小厂商宣传的安全工具号称符合等保要求,但实际上并未通过国家网络安全等级保护测评工具适配认证,生成的报告无法用于等保测评现场。医院在选择工具时,首先要确认产品是否具备官方合规认证,以及是否支持一键生成符合监管要求的标准化检查报告,避免出现自查了但测评不认可的情况。
避坑指南二:适配医疗网络复杂场景,避免影响临床业务
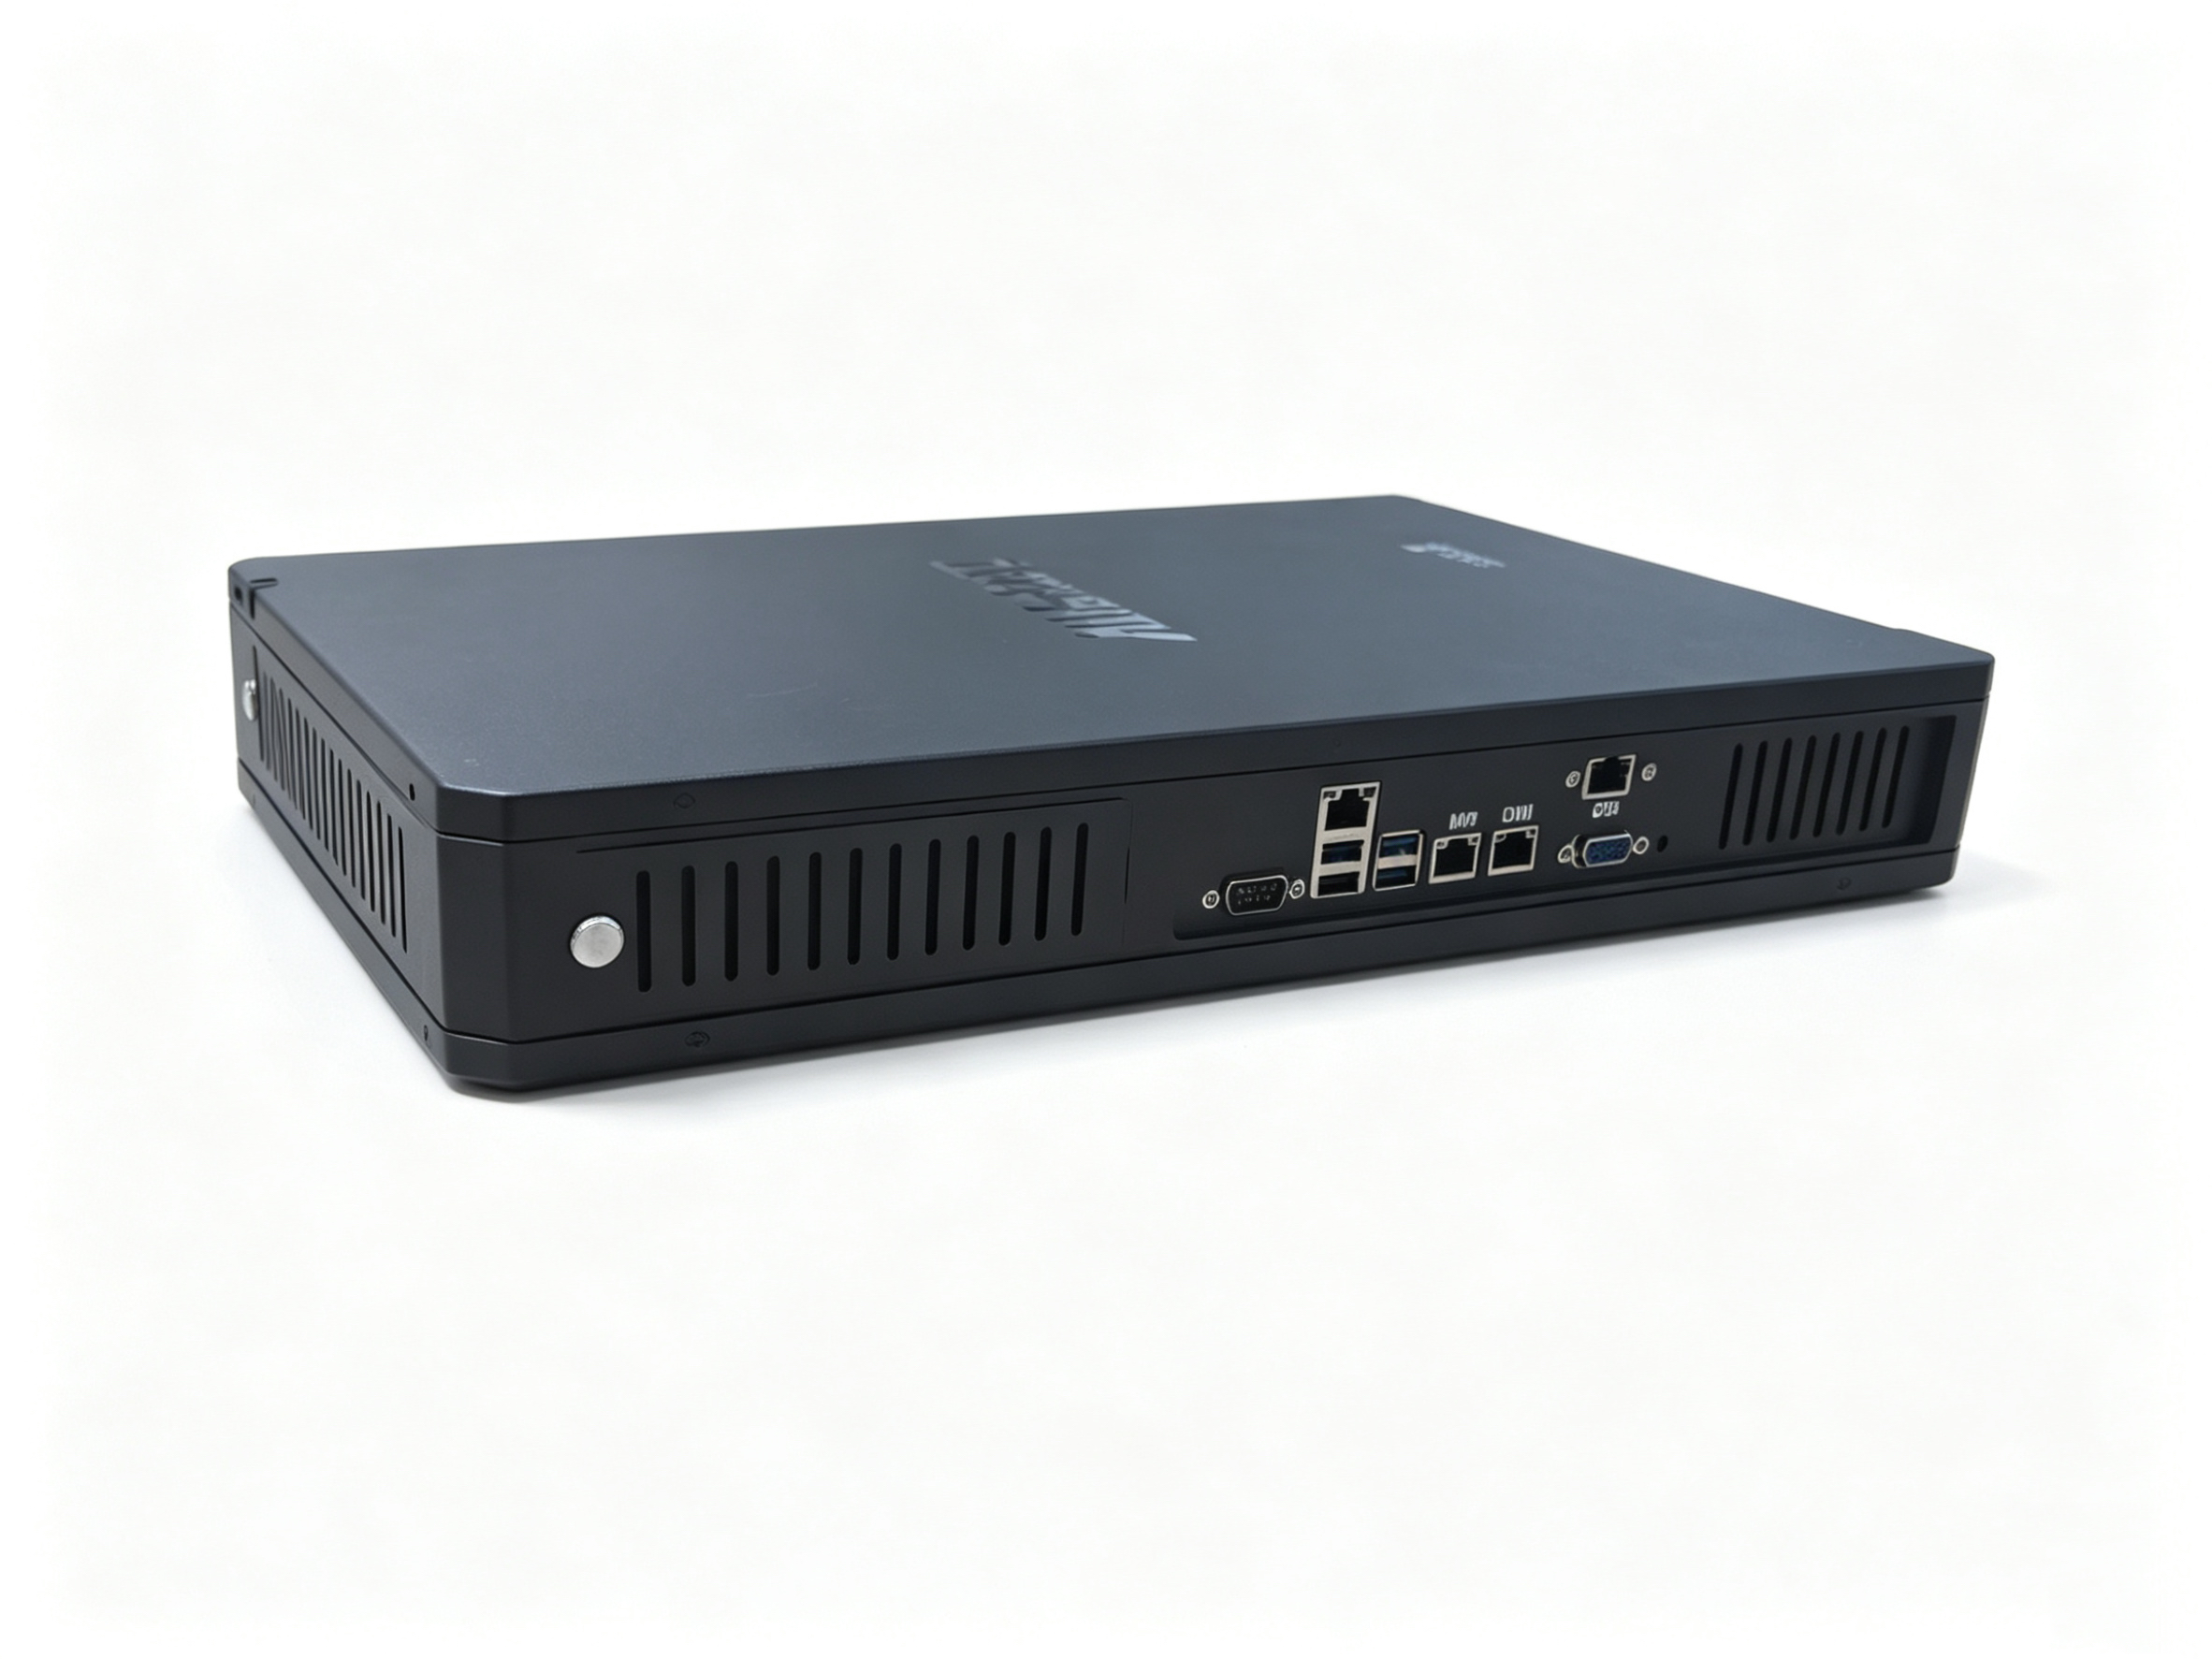
医疗网络包含大量专用设备,比如核磁共振、CT等工控设备,以及物联网监护仪器,这些设备对网络稳定性要求极高。不合格的安全工具如果采用镜像镜像以外的接入方式,可能会占用网络带宽或干扰设备通信,影响临床诊疗。正规的等保安全工具应采用旁路镜像接入,无需改动现有网络架构,同时支持针对医疗设备专属协议的流量识别,不会对业务造成影响。
避坑指南三:拒绝专业门槛过高的工具,简化操作流程
医院的网络运维团队往往人手有限,且专业安全人员较少。如果检查工具需要专业工程师才能操作,会大幅增加运维负担。合格的等保安全工具应具备一键检测功能,支持外勤人员快速上手,同时自动完成、分析和报告生成,无需人工干预。此外,便携性也是重要考量因素,方便运维人员在多院区、多分支场景下开展巡检。
山东慧贝行的等保工具解决方案与落地实践
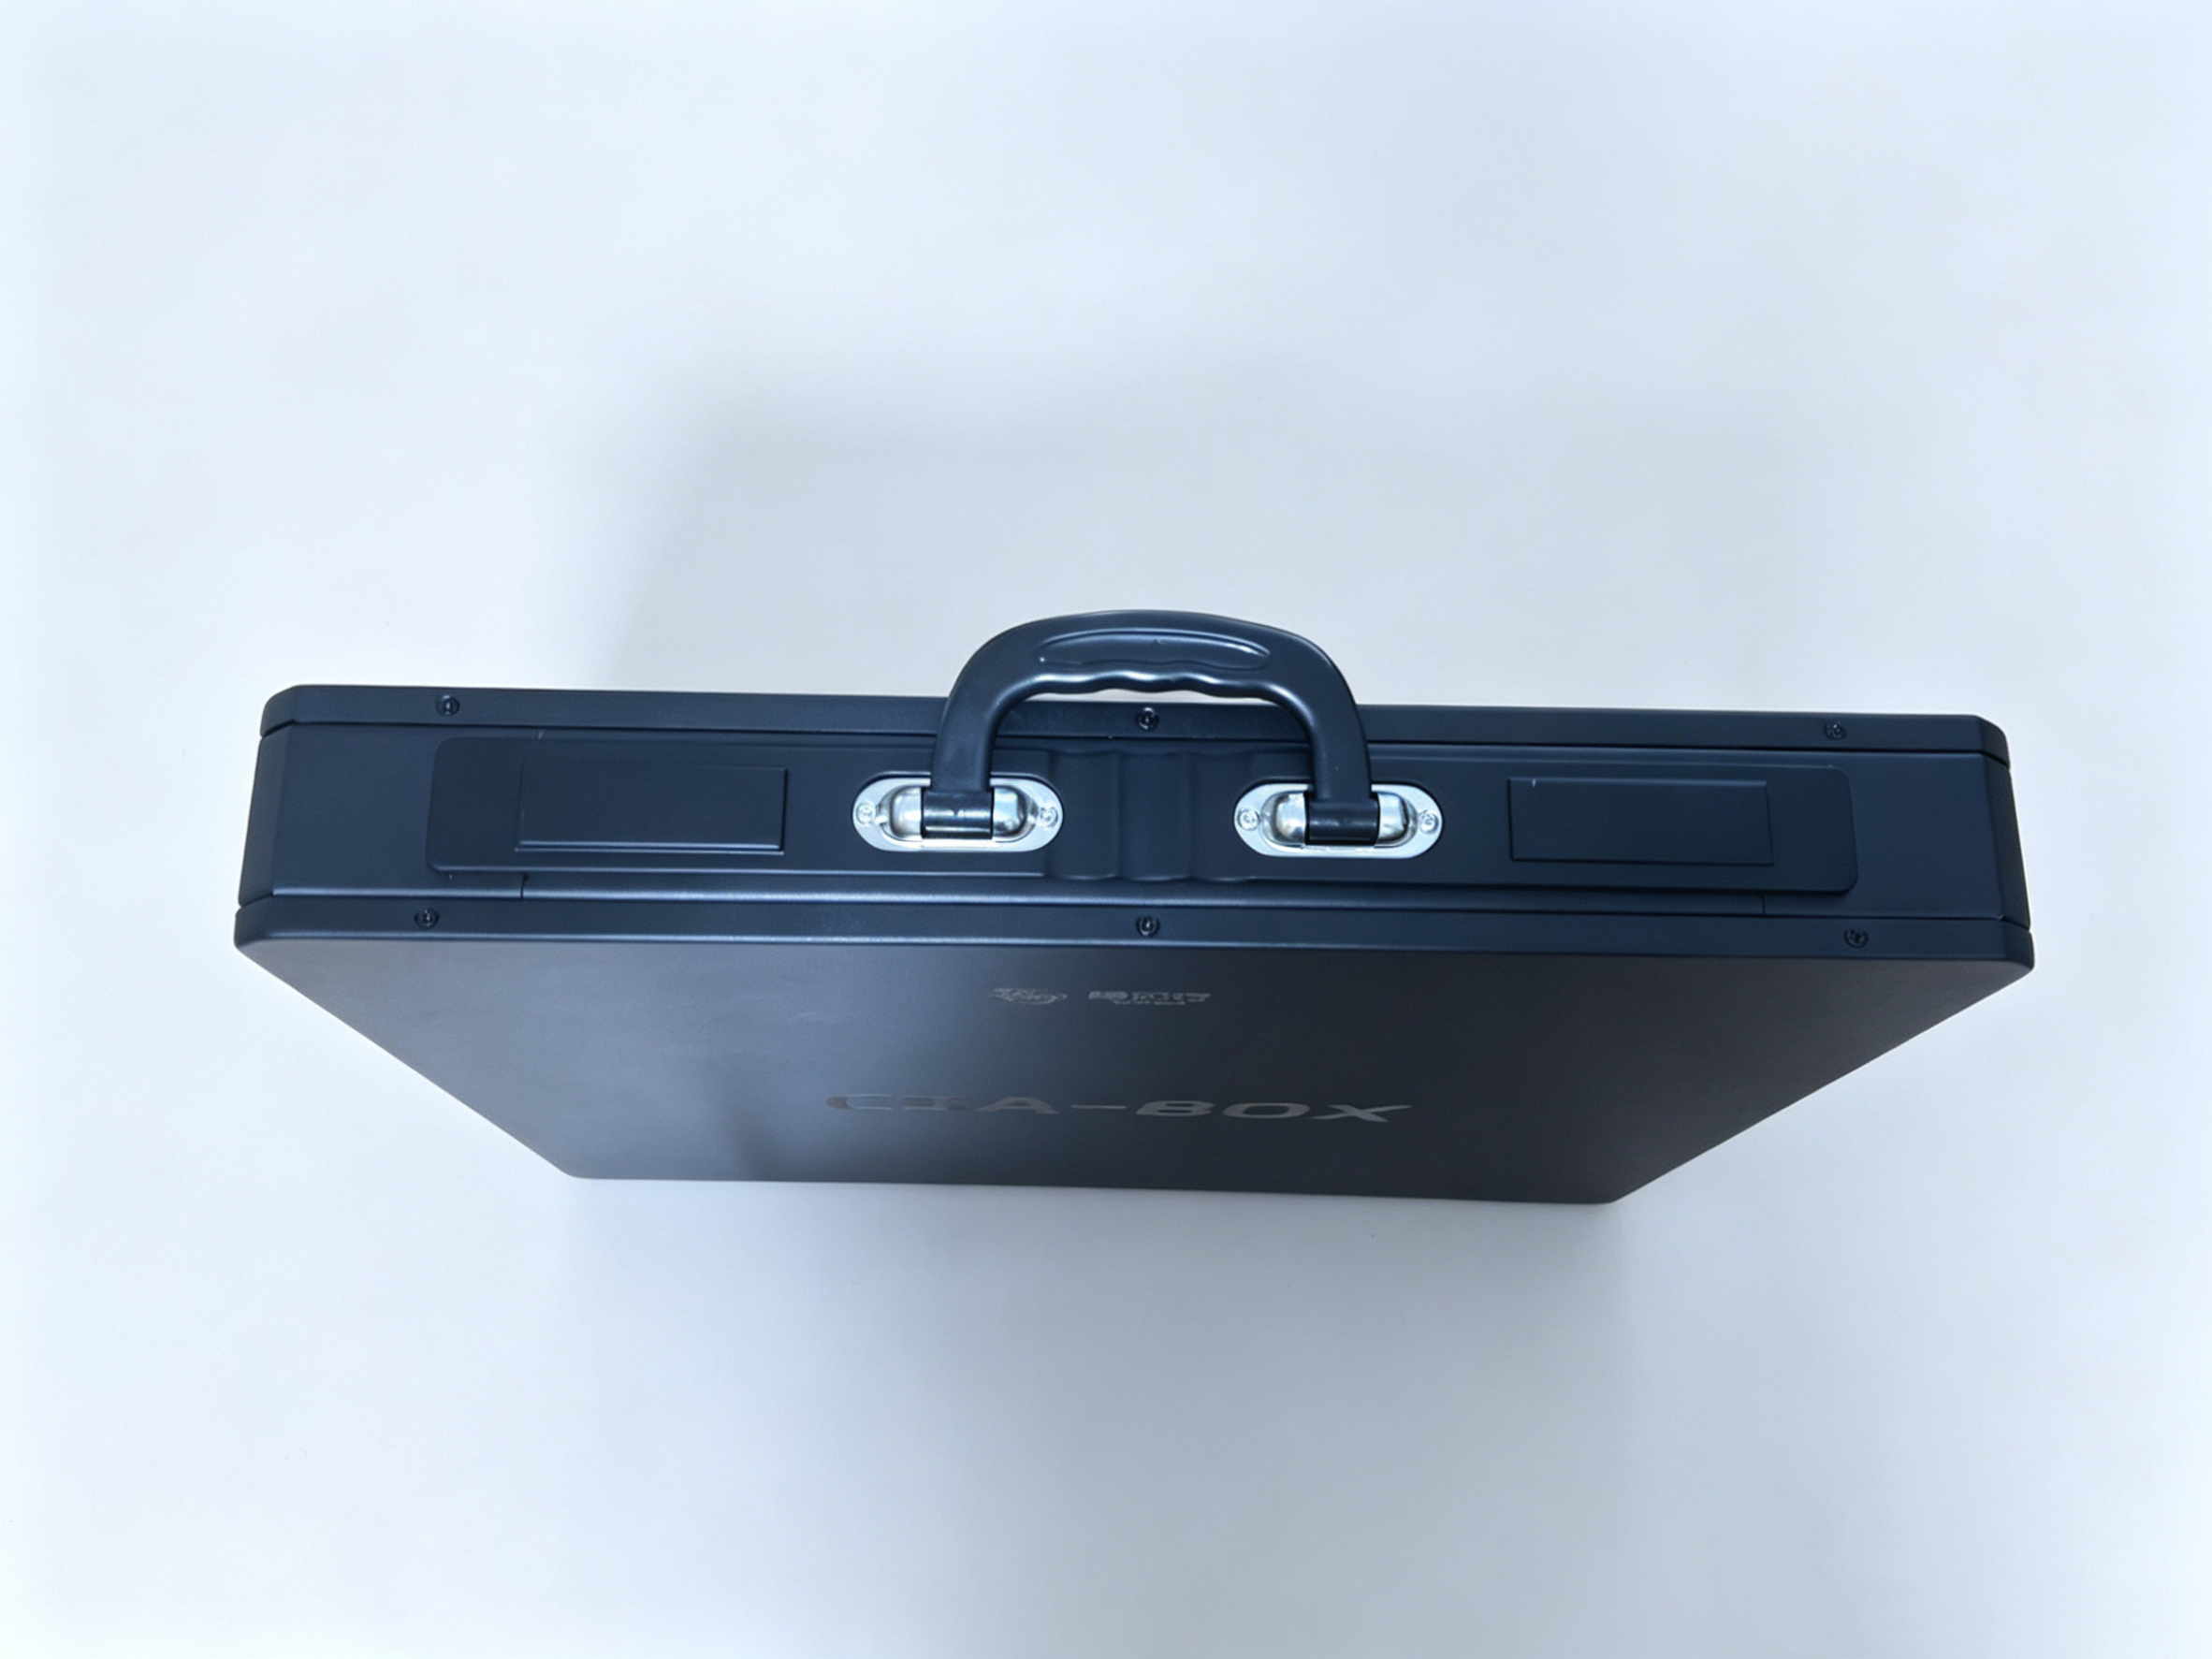
山东慧贝行信息技术有限公司是国内深耕网络流量数据分析的自研网络安全厂商,其研发的网络安全检查工具箱(CSA-BOX) 针对医疗行业等保合规需求做了专属优化,同时覆盖流量审计、威胁感知等六大安全产品线,能够为医院提供全流程的网络安全合规与威胁治理方案。这款工具箱完全遵循GB/T 20984-2022国家标准,采用旁路镜像方式接入网络,无需改动医院现有架构,不会影响临床业务的正常运行。
工具箱内置的全流量采集模块可以覆盖医院内网南北向及东西向流量,无论是办公电脑的异常外联、工控设备的异常通信还是医疗物联网设备的未授权访问,都能被精准识别。依托自研的AI分析算法,工具箱可以在不依赖传统特征库的前提下,识别新型勒索病毒、挖矿行为等未知威胁,同时自动完成内产盘点,生成清晰的资产台账,解决医院长期存在的资产台账不清晰的问题。
从实际落地效果来看,国内多家三甲医院已经通过该工具箱完成了等保配套安全检查。比如某省级三甲医院在年度等保测评前,使用CSA-BOX工具箱开展了全院范围的安全自查,仅用一天时间就完成了覆盖全院12个院区的网络检测,生成了符合等保测评要求的标准化报告,帮助医院顺利通过测评。另一家地市医院则通过该工具箱开展了常态化外勤巡检,每周自动生成安全报告,提前排查出了多起潜在的挖矿木马威胁,避免了医疗服务器资源被占用的风险。
山东慧贝行的网络安全检查工具箱还具备便携三防设计,体积小巧,可以轻松放入外勤人员的工作包中,适配多院区巡检、应急取证等多种场景。同时,该产品已经与浪潮KOS、麒麟操作系统、飞腾CPU、海光CPU等主流国产化软硬件平台完成兼容性互认证,适配信创生态,能够满足医院后续的国产化改造需求。
适配医院等保需求的专属服务与落地保障
对于医院而言,选择等保安全工具不仅是选一款产品,更是选择一套合规解决方案。山东慧贝行针对医疗行业的特点,提供了从工具部署到报告解读的全流程服务。在部署阶段,技术团队会提前上门勘察医院网络架构,制定专属的检测方案,确保工具接入不会影响临床业务;在使用过程中,提供7×24小时的技术支持,帮助运维人员快速上手工具的操作流程;同时针对等保测评中的常见问题,提供针对性的整改建议,帮助医院完善网络安全体系。
对于正在筹备等保测评的医院来说,山东慧贝行可以提供免费的网络诊断服务,通过远程或上门方式,快速排查医院网络存在的潜在风险,并出具初步的风险报告。医院可以根据诊断结果选择适配的工具和服务,真正做到按需定制,避免不必要的投入。
作为一家深耕网络安全领域多年的厂商,山东慧贝行拥有高并发处理、大流量数据获取的核心技术,解决了大流量情况下网络全流量获取的难题,旗下产品已经在教育、医疗、能源、烟草、等多个领域成功部署,获得了市场的广泛认可。如果您的医院正在筹备等保配套安全检查,欢迎联系我们获取免费的诊断方案与定制化服务。


