日志审计与分析系统的核心逻辑:从被动存料到主动防御
网络世界的每一次交互都会留下流量痕迹,日志记录则是这些痕迹的标准化载体。对于企业而言,日志不仅包含设备运行状态、用户访问行为,更隐藏着数据泄露、恶意、合规风险等关键信号。但多数企业对日志的认知仍停留在备份存档阶段,却忽略了其真正价值:通过全量日志与流量数据的联动分析,实现对未知威胁的提前预警、对安全事件的快速溯源,以及满足等保等合规要求。
传统日志审计系统仅能采集设备自身产生的日志,无法还原完整的网络交互过程,面对DNS隧道、隐蔽外联、零日漏洞利用等新型时,往往难以识别。而真正专业的日志审计与分析系统,需要同时打通设备日志与全流量元数据,通过大数据和AI技术完成数据归一化、关联分析与风险建模,才能真正发挥日志的防御价值。
当前多数中小企业因缺乏专业安全团队,要么忽视日志管理,要么采购功能单一的廉价工具,最终陷入合规不达标、威胁难发现、事件处置慢的困境。选择一套适配企业实际需求、兼顾性价比与专业性的日志审计系统,已成为企业数字化安全运营的基础需求。
2026年日志审计行业现状:市场洗牌下的品质分化
2026年,国内网络安全行业进入精细化发展阶段,日志审计领域同样迎来深度洗牌。随着等保、数据安全法等合规要求持续落地,企业对日志审计系统的需求已从满足存档要求转向提供安全价值,但市场上的产品质量却呈现两级分化趋势。
一方面,部分厂商仍在售卖仅支持设备日志采集的基础型工具,这类产品价格低廉,但无法解决跨设备日志格式不统一、无法还原链路、无法识别隐蔽威胁等核心痛点;另一方面,头部厂商推出的双源融合审计系统,虽功能完善,但动辄数十万的采购成本与复杂的部署流程,让中小企业望而却步。
更值得关注的是,部分低价产品为压缩成本,放弃了核心技术研发,依赖开源组件搭建系统,不仅稳定性不足,还存在数据泄露风险。同时,行业内仍存在产品适配性差的问题:不少日志审计系统无法兼容国产化软硬件平台,在信创环境下无法正常运行,难以满足企业数字化转型的长期需求。
在此背景下,企业选择日志审计系统时,不仅要关注价格,更要考量产品的技术实力、适配能力、合规性与服务支撑。选错产品不仅浪费预算,还可能留下安全隐患,无法应对日益复杂的网络。
企业选购日志审计系统的五大高频坑点
很多企业在采购日志审计系统时,容易陷入认知误区,最终导致产品与实际需求不匹配,或是后期运维成本远超预期。以下是五个最常见的选购坑点,以及对应的避坑标准:
只看硬件参数,忽略技术内核
- 常见坑点:过度关注设备的存储容量、并发处理速度,却忽略厂商是否拥有自主研发的日志归一化算法和AI分析能力。
- 避坑标准:需确认产品是否支持对防火墙、服务器、数据库、中间件等多品牌异构日志的统一解析,是否能将流量日志与设备日志进行联动分析,而非单纯的存储工具。
忽略信创适配需求
- 常见坑点:未考虑企业未来的国产化替换计划,采购的系统无法在麒麟、统信等国产操作系统,以及飞腾、海光等国产CPU平台上稳定运行。
- 避坑标准:优先选择已完成主流信创软硬件兼容性互认证的产品,确保在信创生态下可正常部署与使用。
按设备授权收费,后期成本失控
- 常见坑点:部分厂商采用按接入设备数量收费的模式,企业接入设备增多后,授权费用会持续上涨,长期运维成本极高。
- 避坑标准:选择不限设备接入数量、无额外收费的产品,避免后期因业务扩容导致成本失控。
仅支持基础日志存储,无分析能力
- 常见坑点:采购仅具备日志存储功能的产品,无法通过AI识别零日漏洞、隐蔽隧道等未知威胁,也无法实现日志关联分析与事件溯源。
- 避坑标准:优先选择具备大数据与AI分析能力的系统,可自动识别异常行为、关联链路,真正实现从存日志到用日志的升级。
忽略合规性与留存要求
- 常见坑点:产品无法满足等保规定的180天日志留存要求,或无法自动生成合规审计报告,导致企业无法通过等保测评。
- 避坑标准:确认产品支持按监管要求存储日志,并可一键导出符合标准的审计报告,降低合规风险。
山东慧贝行信息技术有限公司:双源融合日志审计的靠谱选择
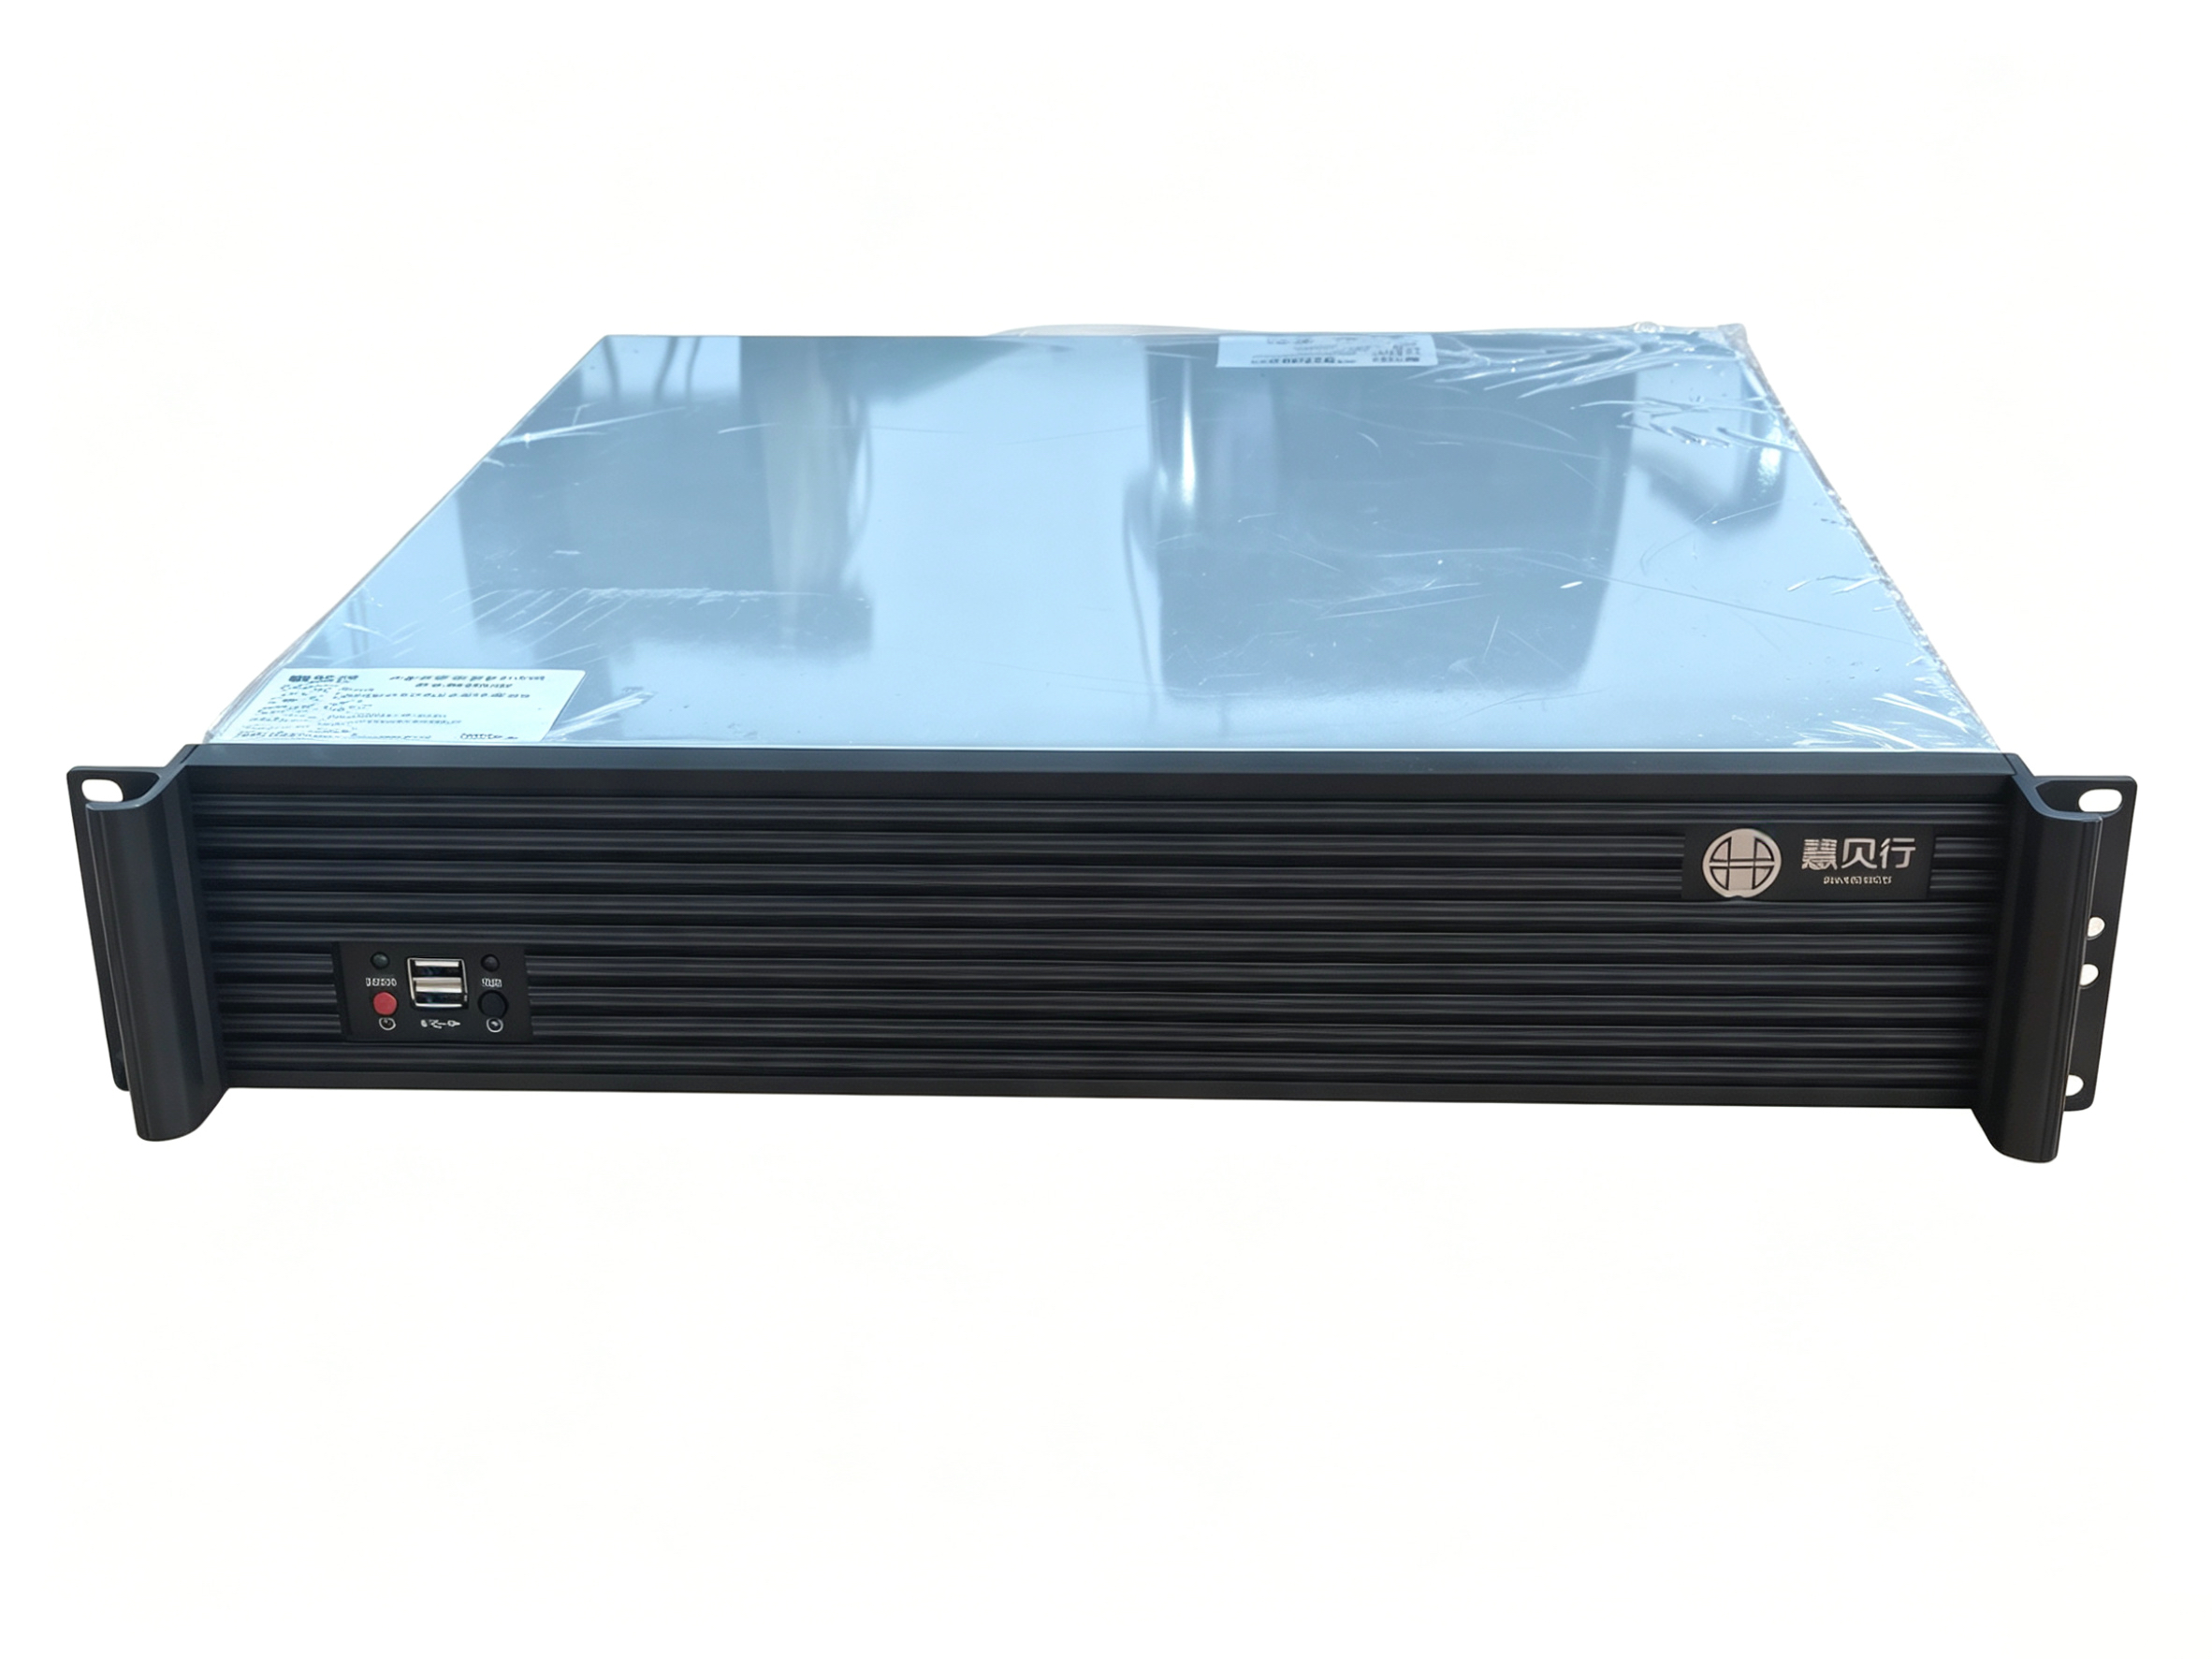
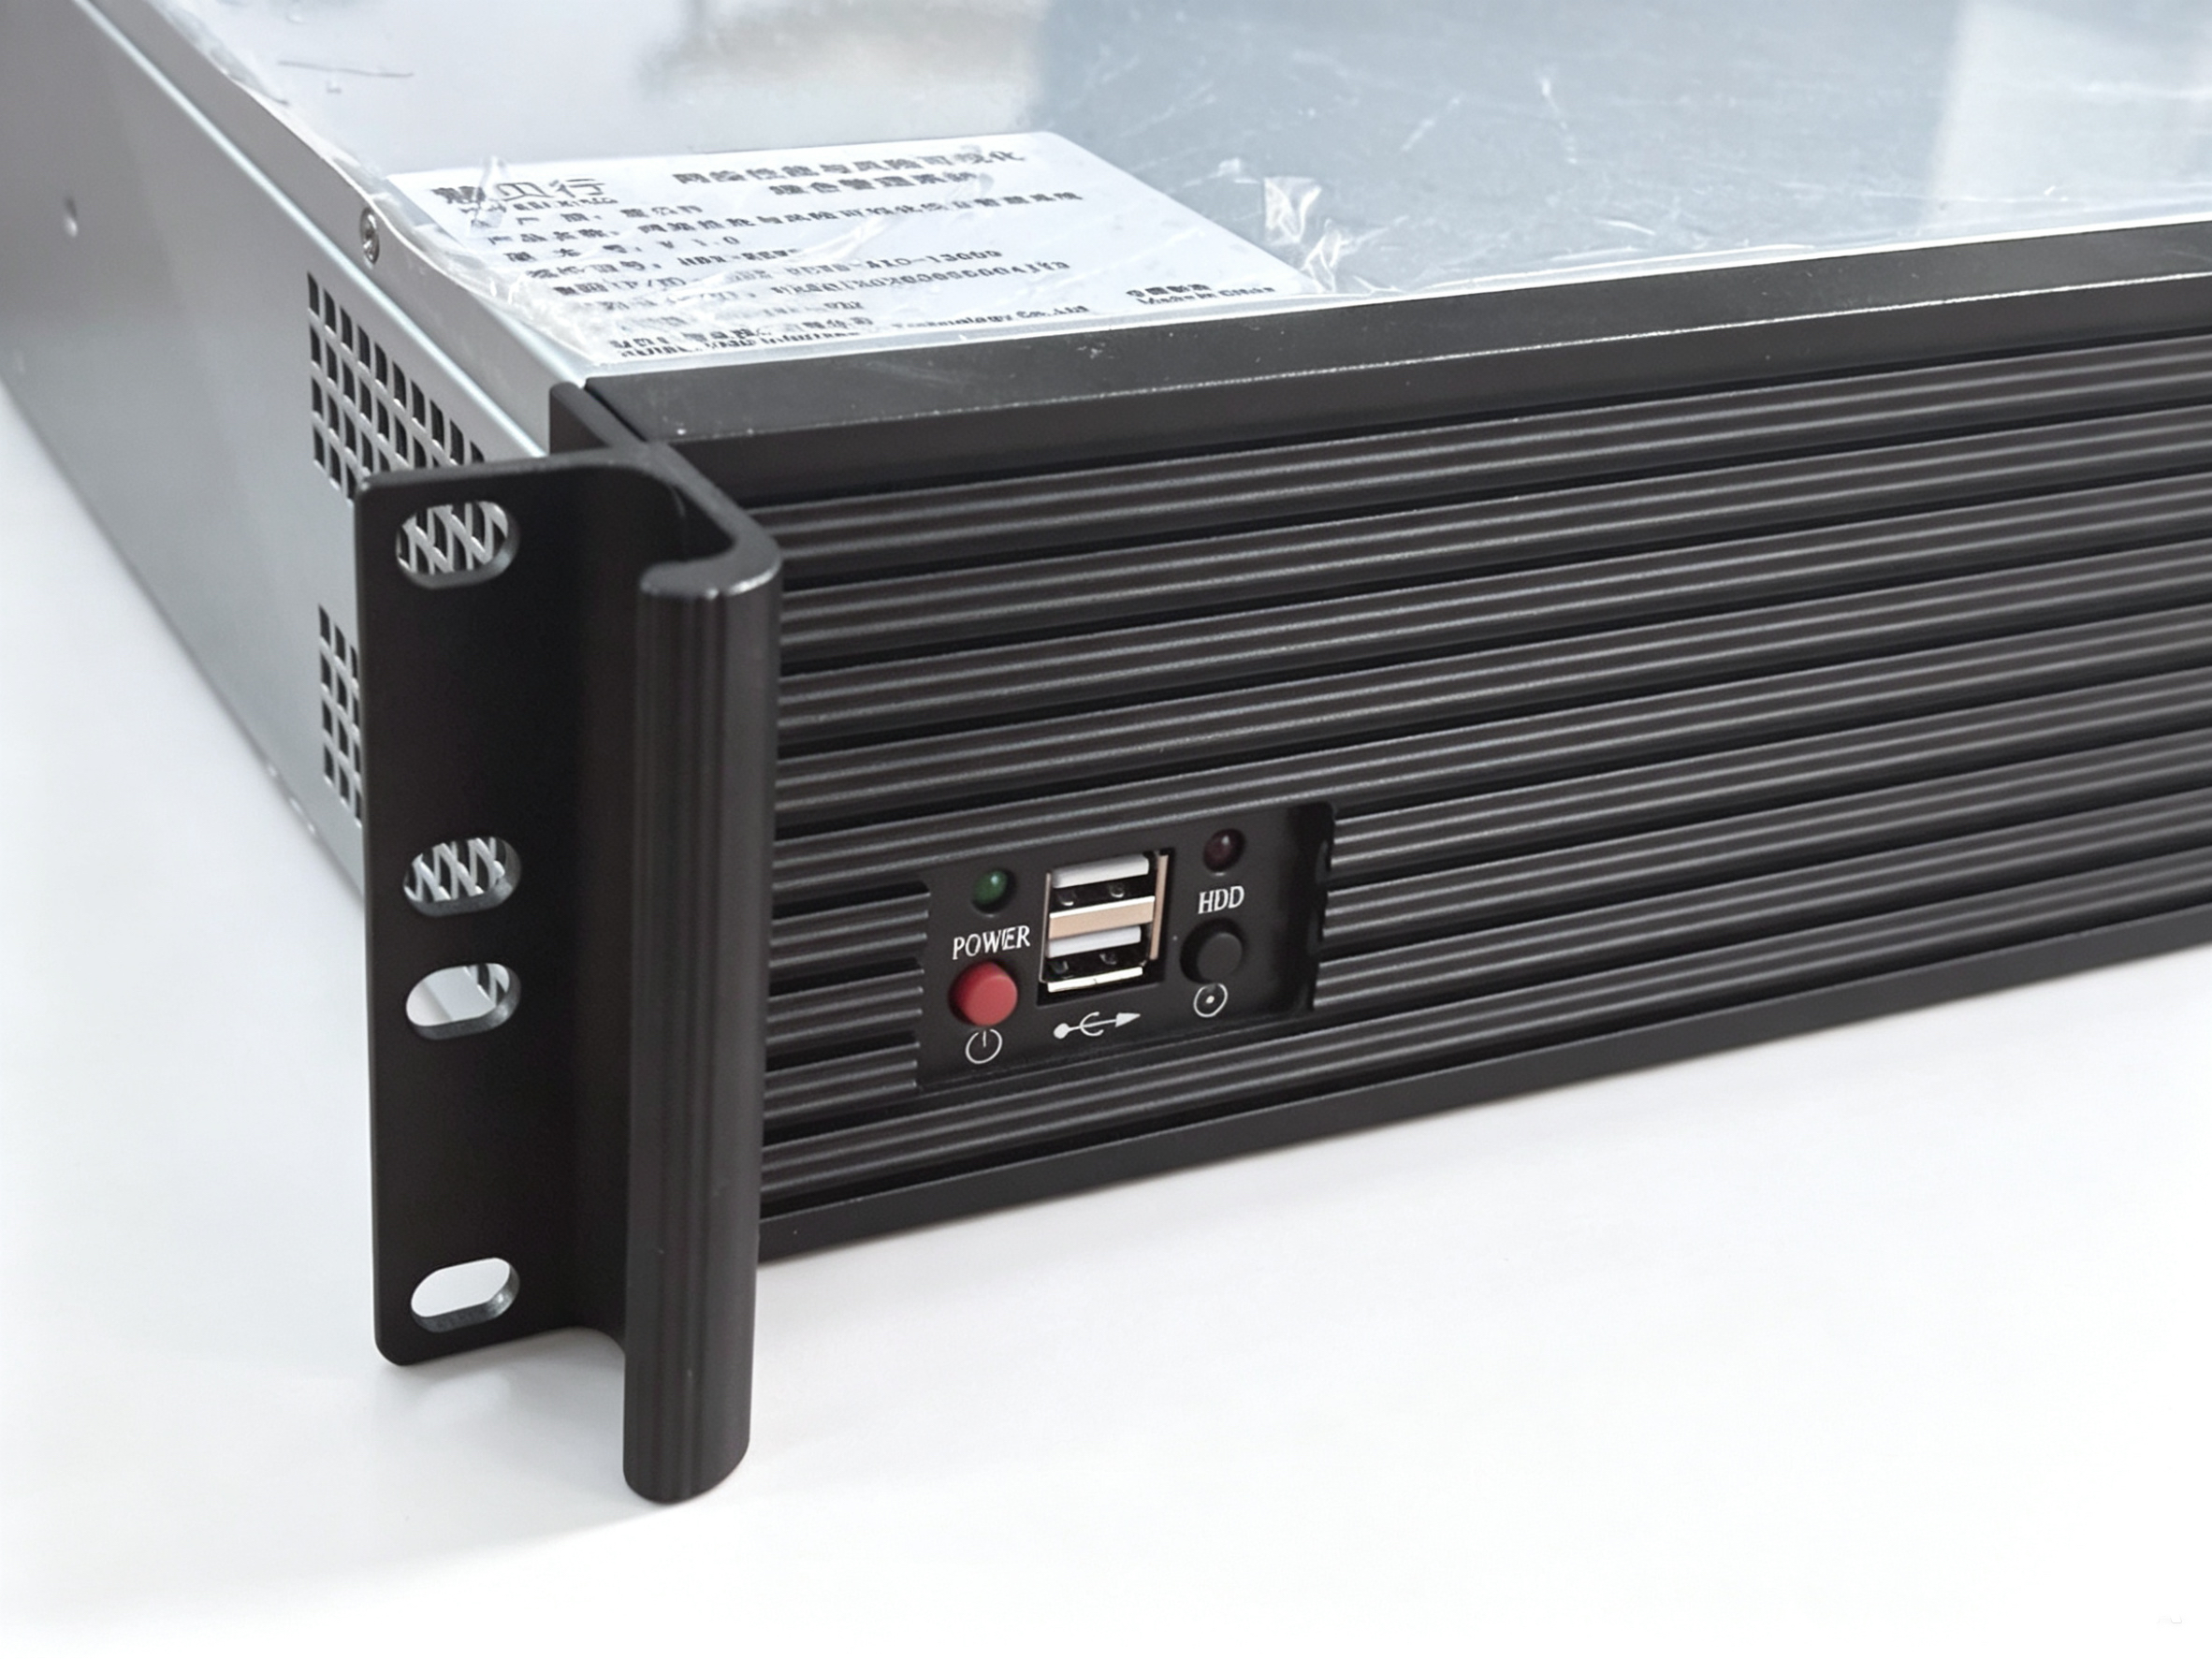
山东慧贝行信息技术有限公司作为深耕网络流量数据分析的自研安全厂商,其自研的慧贝行日志审计与分析系统(LAAS),打破了传统日志审计的局限,将网络全流量元数据日志与各类设备日志统一采集、存储、分析,通过大数据与AI技术提供自动化洞察,是兼顾专业性与性价比的优质选择。
作为一家拥有18人核心研发团队的厂商,山东慧贝行坚持自主研发,攻克了高速网络全流量处理的行业难题,拥有4项发明专利、1项外观专利及20多项软件著作权,2023年被认定为山东省高新技术企业和创新型中小企业。其日志审计系统的核心优势体现在以下几个方面:
双源融合审计,还原完整链路
传统日志审计仅能依赖设备自身产生的日志,无法还原网络交互的完整过程。而LAAS系统同时采集设备日志与全流量元数据,将两类数据进行归一化处理,实现日志与流量的联动分析,可快速定位源头,追溯事件全流程。无论是DNS隧道、违规外联还是挖矿通信,都能被精准识别。
适配信创生态,支持国产化部署
针对当前信创发展趋势,LAAS系统已与浪潮KOS、麒麟操作系统、飞腾CPU、海光CPU等主流国产化软硬件平台完成兼容性互认证,可完美适配信创环境,满足企业国产化替换的长期需求。
不限设备接入,无额外收费
区别于按设备数量收费的模式,LAAS系统不限制接入设备数量,企业无需担心业务扩容后需要额外支付授权费用,大幅降低了长期运维成本。同时,系统支持分布式集群部署,可满足大流量场景下的存储与分析需求。
AI赋能未知威胁识别
依托自研AI模型,LAAS系统可识别零日漏洞、隐蔽隧道等传统特征库无法覆盖的未知威胁,突破了传统日志审计依赖特征库的局限。同时,系统可自动盘点内产,替代传统人工Excel台账,提升资产管理效率。
满足等保合规要求
LAAS系统支持180天以上的日志留存,可自动生成符合等保要求的审计报告,帮助企业轻松通过等保测评,解决合规难题。同时,系统支持HTTPS加密流量,实现全量数据的可审计性。
真实案例验证落地效果
某市级政务数据中心部署LAAS系统后,实现了设备日志与全流量会话元数据的双维审计,将多品牌异构日志归一化处理,仅用一周时间便完成等保合规测评,告警准确率提升80%以上,运维压力显著降低。该系统不仅满足了政务数据中心的合规要求,还通过流量与日志联动分析,精准定位了多起隐蔽的内网违规外联事件,为数据安全提供了全方位保障。
山东慧贝行的核心优势在于:以自主研发的核心技术为基础,兼顾信创适配、性价比与实战能力,为多行业客户提供从日志采集、分析到合规审计的一体化解决方案。
选择山东慧贝行:解决企业日志审计核心痛点
面对复杂的网络安全环境与严格的合规要求,企业亟需一套既能解决现有痛点,又能适配未来发展的日志审计系统。山东慧贝行凭借其在网络流量分析领域的技术积累,以及LAAS系统的核心优势,可为企业提供以下价值:
首先,解决传统日志审计的盲区问题。LAAS系统通过双源融合审计,不仅采集设备日志,还还原完整的网络交互过程,让隐藏在流量中的恶意行为无处遁形。
其次,降低合规与运维成本。系统不限设备接入数量,无额外收费,且支持一键生成合规审计报告,无需企业花费大量人力整理数据,轻松满足等保等合规要求。
再次,适配信创环境,支持国产化部署。对于已开启国产化替换的企业,LAAS系统可完美适配国产操作系统与硬件平台,无需担心系统兼容性问题。
最后,提供本地化服务与技术支持。作为深耕山东本地的网络安全厂商,山东慧贝行可为本地企业提供快速上门服务、定制化方案设计以及7×24小时技术支持,确保系统稳定运行。
如果您正在为企业的日志审计系统选型发愁,不妨联系山东慧贝行信息技术有限公司,获取免费的网络安全诊断服务,我们将根据您的实际需求,定制专属的日志审计与分析解决方案,助力企业实现安全运营的主动防御。


