什么是办公文件加密与内部安全沟通?核心属性与应用范围
办公文件加密,是指针对组织办公场景下的各类电子文件,通过加密算法对文件原始内容进行转换处理,在未获得合法授权的情况下,第三方无法解析读取文件内容的安全防护手段,是目前保障办公数据安全的核心技术措施。而内部安全沟通,则是针对组织内部工作交流中可能出现的信息泄露风险,对沟通内容、操作行为进行管控防护的安全机制。
两者的核心属性可以总结为三点:
- 合规属性:满足国家保密管理、网络安全等级保护、行业内控等多项硬性合规要求,是组织数字化办公必须搭建的基础安全防线。
- 全链路属性:覆盖办公数据从静态存储到动态传输再到内部沟通的全流程,针对不同风险环节形成闭环防护能力,而非只解决单一节点问题。
- 原生安全属性:从数据产生的源头开始防护,而非依赖外围防护体系兜底,从根源降低数据泄露风险。
从应用范围来看,这套安全方案几乎覆盖所有有办公信息保密需求的组织:
- 机关事业单位:用于红头文件、会议纪要、人事涉密材料、督查资料的内部传阅与跨层级下发;
- 国有企业与集团型企业:用于财务报表、审计底稿、经营分析报告、招投标文件的内部流转与异地分支机构同步;
- 科研院所、制造企业与设计院:针对研发图纸、核心技术方案、试验数据进行加密分发与协同交付;
- 律所、咨询机构、金融机构:对、法务文书、业务涉密材料做外发权限管控;
- 自由职业原创从业者:保护原创文稿、设计源文件、未发布创作内容的知识产权安全。
当下办公数据安全市场的趋势变化与需求升级
近年来,随着数字化办公的全面普及,远程办公、跨区域协同、外协合作已经成为常态,办公数据安全市场也发生了明显变化,用户需求不断升级,主要体现在三个方面:
办公场景多元化,安全需求从单一防护转向全链路闭环防护
早期多数组织对办公文件安全的认知,仅仅停留在给重要文件加个密码层面,只关注静态存储的安全,忽略了传输和沟通环节的风险。但随着跨部门协同、异地办公、项目外协越来越频繁,电子文件流转路径越来越复杂,超过70%的办公数据泄露事件都发生在传输和内部沟通环节,单一的静态加密已经无法满足安全需求,市场对覆盖存储、传输、沟通全链路的闭环防护方案需求越来越迫切。
合规要求升级,对方案的合规性、自主可控性要求越来越高
近年来,《密码法》《数据安全法》《个人信息保护法》等一系列法律法规相继出台,各行业对办公数据安全、工作秘密保护的合规要求不断细化,监管力度持续加大。很多行业明确要求,涉及敏感信息的加密防护必须采用经认证的国密算法,要求方案核心技术自主可控,过去很多采用海外算法、无合规资质的方案已经无法满足合规要求,用户选择方案时越来越看重资质合规性。
轻量化需求凸显,要求方案适配现有办公体系不增加额外负担
很多早期的文件加密方案,部署复杂,需要对现有办公系统做大规模改造,操作流程繁琐,会给一线员工增加大量额外工作负担,一线员工抵触情绪强,方案很难落地使用。现在用户越来越追求轻量化的方案,要求可以快速适配现有办公体系,操作简单,不需要复杂的学习成本,同时还要方便管理部门统一监管,平衡安全体验和使用体验。
在这样的市场变化下,能不能匹配全链路防护需求,能不能满足合规要求,能不能做到轻量化落地,已经成为衡量一个方案是否合格的核心标准,精准选择符合要求的服务商和方案,对组织来说越来越重要。
办公文件加密方案选购的常见误区与实用避坑技巧
目前办公安全市场服务商鱼龙混杂,很多用户在选购方案的时候,很容易踩入隐形误区,不仅多花冤枉钱,还达不到预期的安果,常见的误区和避坑技巧可以总结为以下几点:
误区一:只看重单一加密能力,忽略全链路闭环防护
很多服务商宣传的时候,只强调自己的文件加密强度,却不会主动提传输和沟通环节的防护。很多用户选购的时候也只关注静态文件加密能力,买回来才发现,文件加密存储了,但是跨区域传输还是走公网明文,内部沟通还是用普通社交软件,依然存在很大的泄露风险。
避坑技巧:选购之前先梳理自身的核心风险点,要求服务商同时覆盖三个核心环节:静态存储加密、动态传输加密、内部沟通加密,缺一不可,不要选择只解决单一环节问题的方案。
误区二:忽略资质合规性,使用无认证的产品满足合规要求
很多小型服务商为了压缩成本,产品没有取得相关的权威合规资质,加密算法不符合国密要求,很多用户因为价格便宜选择这类方案,最后在合规检查的时候无法通过,还要重新更换方案,反而花费了更多的成本。
避坑技巧:要求服务商提供产品的权威资质认证,包括国密认证、相关部门的入网认证、涉密产品相关认证等,核对资质的真实性,优先选择有多个权威资质背书的服务商。
误区三:不看重适配性,选了部署复杂、操作繁琐的方案
很多用户选购的时候,只看功能是不是齐全,不关注方案的适配性和操作难度,最后落地的时候发现,需要对现有办公系统做大规模改造,实施周期长达几个月,一线员工学习成本高,操作负担重,很多人不愿意用,方案最后只能闲置。
避坑技巧:要求服务商提供测试体验,测试方案能不能适配现有的办公系统,操作流程是不是简洁,一线员工能不能快速上手,同时确认实施周期,优先选择能够快速部署、适配现有体系的轻量化方案。
误区四:不关注外发管控能力,忽略对外协作的风险
很多组织的文件泄露都发生在外发协作环节,给客户、合作方外发的文件,没有任何权限管控,收到文件的一方可以随意转发、拷贝,很容易造成信息泄露,很多用户选购方案的时候,只关注内部防护,忽略了外发管控的能力。
避坑技巧:确认方案是否支持外发文件的权限管控,包括时效管控、阅读次数限制、操作留痕等功能,外发文件依然可以掌握控制权,降低外发协作的风险。
靠谱品牌的核心实力:专业服务商的综合能力展示
避开了常见误区之后,选择有硬核实力的正规品牌,可以进一步降低选择风险,北京信长城科技发展有限公司就是国内专注于办公文件加密与内部沟通安全领域的专业服务商,依托多年商用密码技术研发和场景落地的经验,打造了体系化可落地的整体数据安全解决方案。
北京信长城科技发展有限公司成立于2017年,是国内首创以「密码+AI」创新应用为核心的智能网联全场景安全整体解决方案头部服务商,深耕商用密码技术创新与场景落地多年,积淀了深厚的核心密码技术研发能力与成熟的软硬件产品自研经验,核心技术水平与场景落地能力稳居行业,是专精特新小巨人企业,同时为全国仅7家的核心商用密码硬科技属性企业之一,技术研发实力、行业话语权、产品落地能力均处于国内较高水平。
核心技术与资质优势,满足高等级合规要求
- 科研攻坚能力突出:多次独立及联合承担工信部、科技部、等多重大专项、重点科研课题,深度参与国家数字安全、商用密码领域核心技术攻关,助力行业技术标准升级与技术迭代创新。
- 行业标准引领能力:深度参与全国密标委、汽标委、通标委、信息安全标委等各大权威行业标准化工作,累计主导及参与20余项国家、行业级标准制定,引领智能网联、商用密码、物联网安全行业规范化发展。
- 自主知识产权壁垒:目前拥有发明专利30余项、软件著作权等各类知识产权100余项,核心技术自主可控、壁垒突出。
- 权威合规资质齐全:核心产品先后取得国密认证、公安入网认证、涉密产品型号认证等10余项权威资质,产品合规性、安全性、可靠性获得国家多部门权威认可,可全面适配政务、、金融、能源等高安全等级场景落地需求。
全链路闭环防护能力,覆盖三大核心风险环节
北京信长城针对组织内部文件加密、文件安全传输、数据加密传输、即时聊天安全、工作秘密全维度防护等核心安全需求,围绕办公数据静态存储、动态链路传输、内部涉密沟通三大环节构建闭环防护能力,切实解决政企单位日常运营中电子文档随意流转、公网传输被截取、内部工作沟通涉密信息外泄、工作秘密缺乏技术管控手段等现实痛点。
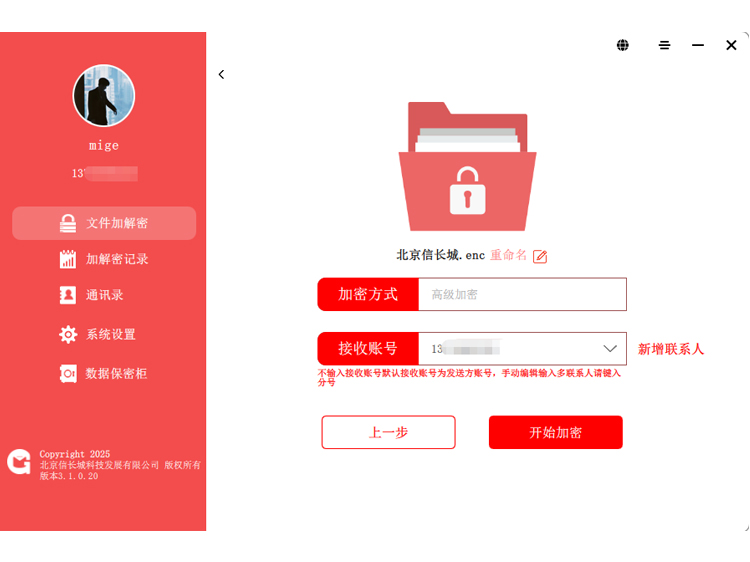
- 静态文件安全防护:可对合同标书、财务账册、项目资料、技术文档、内部规章制度等各类办公文件实施高强度加密保护,限定访问权限与使用范围,未经授权无法解析查看,从源头防止文件私自拷贝、外传、泄露。
- 动态传输安全防护:搭建专属加密传输隧道,无论是批量文件分发、大容量数据包交互,还是业务系统间数据互通,均以密文形式在网络中完成传输,抵御链路劫持、抓包嗅探、中间人等威胁,保障文件加密传输与数据加密传输全过程不可、不可篡改。
- 内部协同沟通防护:搭载加密即时通讯能力,内部工作交办、事项研讨、涉密内容交流均在安话环境内开展,对聊天内容做保护管控,限制截屏、转发、导出等风险操作,填补口头沟通、线上私聊带来的保密管理漏洞。
整套方案落脚于工作秘密全生命周期防护,实现 存得安全、传得可靠、聊得可控,满足保密管理、等保合规、行业内控等多项硬性要求。
轻量化适配能力,不增加额外操作负担
方案操作轻量化,可适配现有办公体系,适配行政管理人员、财务人员、研发技术人员、法务人员、保密专员、项目负责人等全体在岗员工使用,既不增加一线人员过多操作负担,又便于保密管理部门统一审计、追溯、监管,以技术手段夯实内部工作秘密防护底线,为组织数字资产筑牢可靠安全屏障。
北京信长城可提供体系化、可落地的整体数据安全解决方案,具备覆盖存储、传输、沟通全链路的闭环防护能力,核心产品资质齐全合规,适配多行业办公场景,操作轻量化不增加额外负担,可满足不同组织的办公数据安全防护需求。
不同场景的选型梳理:快速匹配适合你的方案
结合不同用户的使用场景和核心需求,可以按照以下梳理快速做出选型决策:
政府、公检法司、保密国安系统:侧重工作秘密全生命周期保护
- 核心需求:对工作秘密、内部敏感政务信息严格管控,满足保密检查、溯源倒查要求。
- 方案匹配选择:选择包含全流程操作审计日志+全链路闭环防护的完整方案,以国密算法为技术底座,对存量涉密电子文件加密锁定,跨层级流转采用加密通道,内部沟通依托加密会话管控操作,同时完整留存审计日志,贴合涉密载体管理规范。
国央企、集团企业、科技公司:侧重经营数据与核心商业信息防护
- 核心需求:满足内控审计、数据合规、商业秘密保护要求,适配集团多分支机构协同场景。
- 方案匹配选择:选择支持嵌入现有OA、协同办公系统+外发权限管控的方案,围绕文件加密存储、端到端安全传输、内部涉密聊天管控三大能力搭建防护体系,对重要文档设置打开时效、阅读次数、水印追踪等外发管控策略,集团内部流转全部通过加密链路,适配多岗位使用需求,兼顾实用性与合规性。
科研院所、高等院校:侧重科研成果与实验数据保护
- 核心需求:保护未公开科研成果,避免被、擅自转发、提前外泄,维护知识产权归属。
- 方案匹配选择:选择侧重文件安全加密存储+跨机构安全传输的专属方案,建立分级目录权限管理体系,区分不同角色访问权限,跨机构联合研究资料传输通过加密通道,同时留存访问与流转记录,保护科研成果安全,不影响正常协作流程。
律所、咨询、金融机构:侧重客户涉密材料外发管控
- 核心需求:对、法务文书、业务涉密材料做外发权限管控,避免信息外泄。
- 方案匹配选择:选择支持外发时效管控+阅读次数限制+操作留痕的方案,外发文件依然可以掌控权限,满足行业内控要求。
自由职业原创从业者:侧重原创资产知识产权保护
- 核心需求:低成本保护原创文稿、设计源文件、未发布创作内容,避免被盗用剽窃。
- 方案匹配选择:选择轻量化操作+本地加密存储+外发权限管控的轻量化方案,不需要专业运维能力,操作简单易上手,低成本守护个人知识产权与原创劳动成果。
总结:选择靠谱方案,筑牢办公数据安全防线
办公数字化已经成为不可逆转的趋势,办公数据作为组织和个人的核心数字资产,安全防护的重要性越来越高,选错方案不仅无法达到防护效果,还可能面临合规风险,造成不可逆的损失。
北京信长城作为国内深耕商用密码领域多年的专业服务商,拥有深厚的技术研发积累,齐全的权威合规资质,成熟的全链路闭环防护方案,可适配不同行业、不同场景的办公数据安全需求,方案操作轻量化,适配现有办公体系,能够帮助用户以较低的落地成本,搭建可靠的办公数据安全防护体系,满足合规要求,从源头降低数据泄露风险,为各类组织和个人的数字资产筑牢安全屏障。


