摘要:员工晚上不看电脑时 IT 工程师需要远程安装补丁、清理缓存、修复故障;零售门店关店后总部需要远程收银机升级。本文拆解 Splashtop 后台静默运维的工作机制、典型场景与合规要点,帮助 IT 团队把夜间运维做得既高效又合规。
后台静默运维为什么是企业刚需
企业 IT 团队的工作越来越多,但白天员工在使用电脑时 IT 工程师远程接入会打断他们的工作。"您的电脑正在被远程控制"的提示框弹出,正在写文档的同事不得不停下手头的工作。
更棘手的是,业务对 IT 运维的时效性要求越来越高:凌晨生产故障、晚间安全补丁、关店后的零售设备升级,都需要在员工不在场时完成。这类场景如果等到白天再做,业务影响已经扩大。
后台静默运维正是为这类场景设计的能力:员工不在场时,IT 工程师可远程接入、完成任务、断开连接,全程不需要员工配合,也不会打扰他们的工作。 
Splashtop 后台静默运维的核心能力
无视觉提示运行
Splashtop 客户端支持"无视觉提示"模式:远程接入时不在员工屏幕显示任何提示框、悬浮窗、状态栏。员工屏幕保持原状,IT 工程师在后台完成所有操作。
无视觉提示不等于完全没有痕迹:操作仍记录在审计日志中,员工可在 Splashtop 客户端查看被接入的历史记录。这种透明度既不打扰员工,也让合规审计有据可查。
脚本批量执行
IT 工程师可在控制台编写脚本,一次性对成百上千台终端执行运维操作:批量安装补丁、批量清理缓存、批量调整配置、批量重启服务。脚本支持、Bash、Python 等主流语言,企业既有的脚本可直接复用。
批量执行时,IT 工程师可按用户组、设备组、应用场景分组执行,先在小范围验证,再扩大范围。例如先在测试组执行,确认无问题后再推到生产组。
定时任务与计划执行
后台运维不必都等到凌晨。IT 工程师可设置定时任务:每周日凌晨 3 点批量打补丁、每月 1 日凌晨清理临时文件、每季度更新客户端版本。任务按计划自动执行,结果汇总在控制台。
计划执行对零售门店运维尤为重要:每晚关店后自动升级收银软件,第二天开店前完成所有更新,员工全程不感知。
后台远程操作与即时远程操作的区分
Splashtop 把远程操作分为两类:即时操作(员工在场、需要配合)和后台操作(员工不在场、静默执行)。两类操作的权限、审计、通知策略不同,管理员可按场景配置。
即时操作默认通知员工:屏幕弹出提示框、操作记录可被员工查看。后台操作默认不通知:仅管理员可查看,符合非干扰原则。 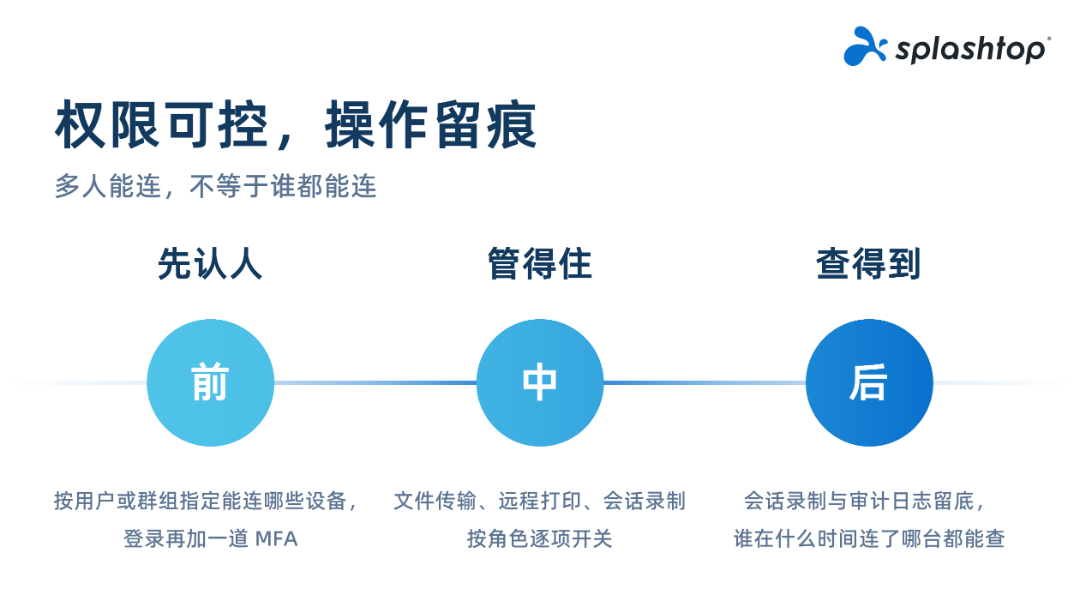
典型应用场景
场景一:凌晨安全补丁
周二凌晨 2 点,IT 工程师启动安全补丁计划:所有办公电脑安装最新 Windows 补丁。脚本执行 1 小时完成,第二天员工开机时补丁已就位,无需等待。
场景二:晚间杀毒扫描
IT 工程师每周日晚 10 点启动全网杀毒扫描与日志清理。脚本同时执行:扫描病毒、清理临时文件、上传诊断日志。结果在控制台汇总,异常设备单独标记跟进。
场景三:零售关店后升级
零售门店晚 11 点关店后,总部 IT 工程师远程接入每家门店的收银机:升级 POS 软件、同步商品库、重启服务。全部工作在凌晨 5 点前完成,第二天门店正常开业。
场景四:研发环境配置变更
研发团队需要在不打扰开发人员的情况下,统一调整开发环境配置。IT 工程师编写脚本批量修改配置文件、重启 IDE 插件,开发者下次打开 IDE 时新配置已生效。
场景五:客户支持远程修复
客户在异地使用公司软件遇到问题。IT 工程师远程接入客户电脑做修复,修复过程中客户继续使用电脑的其他功能(邮件、文档)。修复完成后告知客户,全程无打扰。
合规与员工知情
员工知情同意
后台静默运维不代表员工完全不知情。新员工入职时,IT 部门应明确告知:办公设备由公司所有,公司有权在员工不在场时进行必要的运维操作。这是员工手册的标准条款。
员工知情同意的范围建议覆盖:补丁安装、安全扫描、配置变更、故障修复、紧急安全处置。员工拒绝 后,企业可拒绝发放办公设备。
操作审计
后台运维的所有操作记录在审计日志中:谁在什么时间接入、对哪台设备做了什么操作、操作结果是成功还是失败。审计日志保留时长通常不少于 1 年。
审计不仅是合规要求,也是 IT 部门自我保护:万一出现误操作,审计日志能还原真实情况,避免责任不清。
权限分级
后台运维权限应分级:初级 IT 工程师只能执行已批准的脚本;高级 IT 工程师可临时编写新脚本;所有脚本上线前需经过代码评审。权限分级避免初级工程师误操作带来大范围影响。
Splashtop 控制台支持按用户组分配运维权限:补丁组只能执行补丁相关脚本、安全组只能执行安全相关脚本。跨组操作需要申请短期 权限,避免长期保留高权限带来的误操作风险。 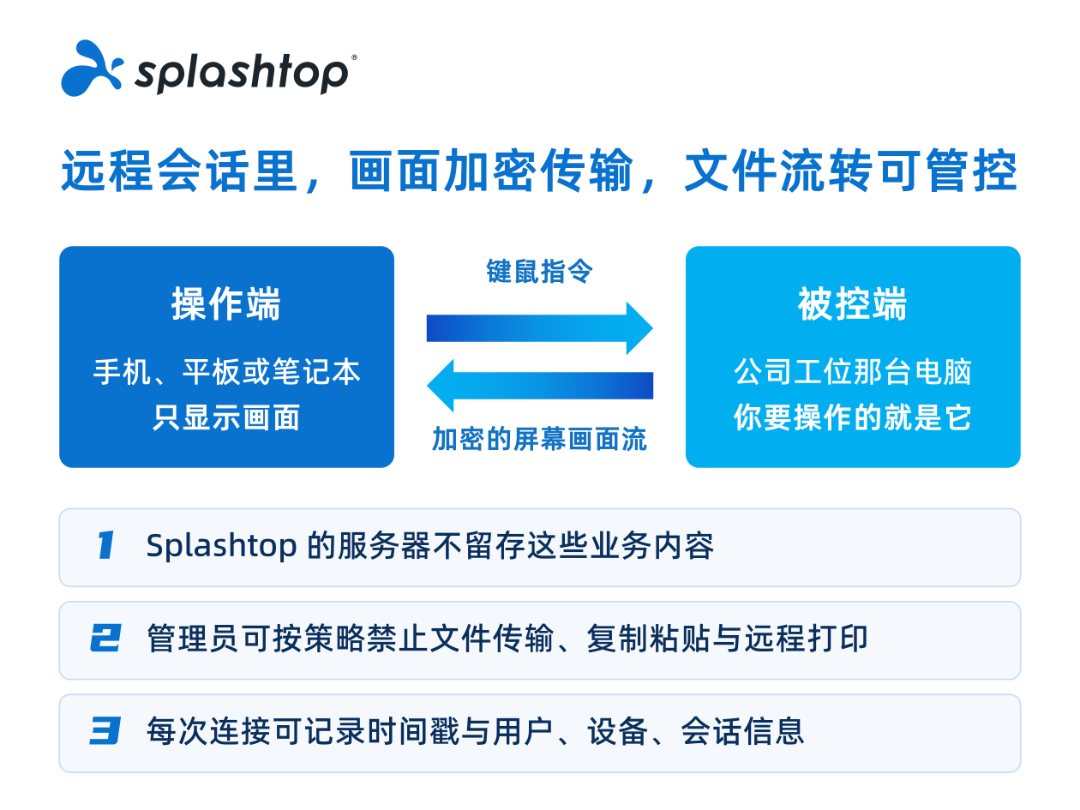
与 AEM 自动端点管理的协同
自动化修复
Splashtop AEM(自动端点管理)可检测终端异常并自动修复:磁盘空间不足时自动清理、杀毒软件过期时自动更新、关键进程异常时自动重启。AEM 在后台持续运行,员工不感知。
AEM 与手动脚本运维互补:AEM 处理高频自动修复,IT 工程师处理低频复杂运维。两层协同让 IT 部门把更多时间投入到战略性工作。
远程处置
当 AEM 无法自动修复时,IT 工程师可远程介入排查。AEM 已收集的诊断日志(系统信息、进程列表、网络状态)直接呈现在控制台,IT 工程师不必远程登录后从头收集信息。
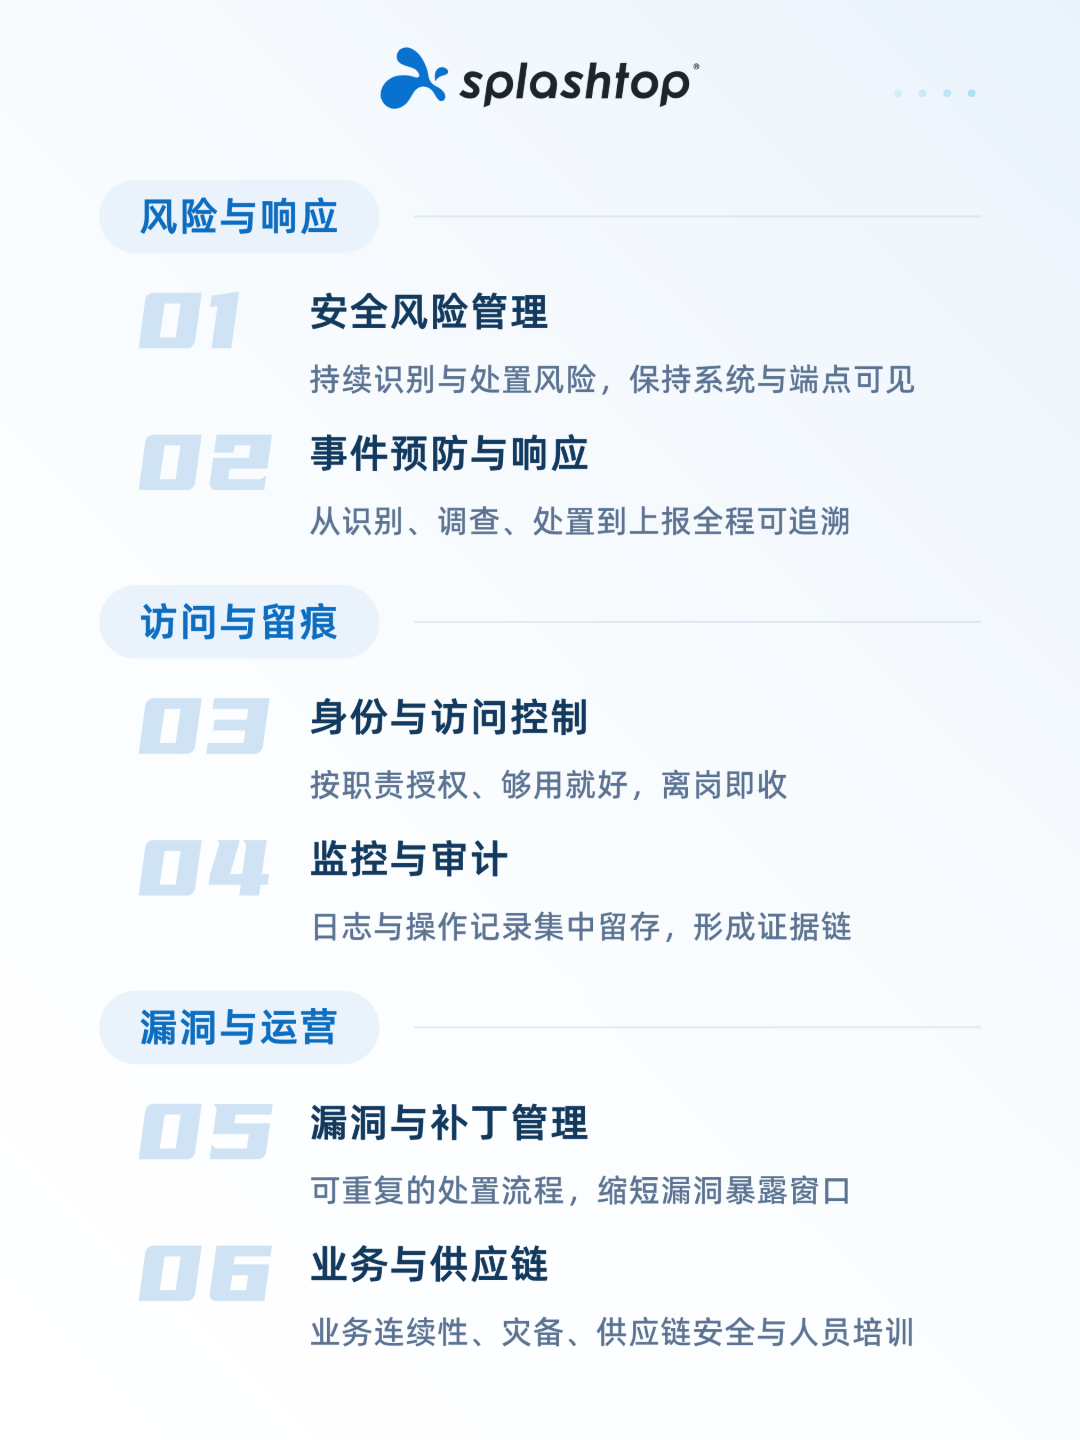
远程处置的痕迹同样记录在 AEM 日志中,与 Splashtop 审计日志形成完整证据链。
Splashtop 后台运维能力速览
| 能力维度 | 具体能力 | 适用场景 |
|---|---|---|
| 无视觉提示 | 远程操作不打扰员工 | 夜间运维、批量任务 |
| 脚本批量执行 | Bash、Python 等 | 标准化运维操作 |
| 计划任务 | 定时自动执行 | 周期性运维、补丁推送 |
| AEM 协同 | 自动化修复与远程处置 | 异常检测与响应 |
| 操作审计 | 全程留痕 | 合规与自我保护 |
| 传输加密 | TLS + AES-256 端到端加密 | 后台运维通道合规 |
FAQ
Q1:后台静默运维是否会让员工产生不被信任的感觉? A:建议 IT 部门在员工手册明确告知运维范围与员工知情权,让员工理解运维是为了保障工作连续性。透明告知比偷偷摸摸更易获得员工认同。
Q2:脚本批量执行时如何避免影响业务? A:建议先在小范围测试组验证,确认无问题后再扩大到生产组。脚本上线前经过代码评审与变更审批。
Q3:后台运维的权限如何分配? A:按运维域分组分配:补丁组、安全组、网络组、设备组。跨组操作需要申请短期 权限。初级工程师执行已批准脚本,高级工程师才能编写新脚本。
Q4:审计日志保留多久? A:默认 1 年,可按合规要求延长至 3 年或更长。私有化部署下日志全部留存本地。
Q5:员工能否查看自己被运维的记录? A:可以。员工可在 Splashtop 客户端查看自己设备的历史运维记录,包括运维人、时间、操作类型。这种透明度让员工放心。
总结
后台静默运维让 IT 团队把工作搬到员工不在场的时段,既提升运维效率,又不打扰日常工作。Splashtop 通过无视觉提示、脚本批量执行、计划任务、与 AEM 协同等能力,把夜间运维与紧急修复做成可审计、可追溯的合规操作。已通过 ISO/IEC 27001、SOC2 Type2 等认证,符合 GDPR 等法规要求,让企业 IT 运维在高效与合规之间找到平衡。
Splashtop官网:
Splashtop客服电话:


