多人共用电脑的远程访问困局
企业中存在大量多人共用一台电脑的场景:设计部门的高配图形工作站,白天设计师轮流用,晚上外包团队远程用;测试部门的多台测试机,开发和测试人员都需要远程登录调试;客服或运营部门的公用数据查询机,多个班次的员工都要访问。如果远程访问权限设计不合理,轻则操作混乱、数据误删,重则出现安全事故、责任无法追溯。
共用电脑的远程访问核心要解决四个问题:谁可以访问、能做什么操作、操作怎么留痕、多人同时访问时怎么处理。简单地把同一个账号密码告诉多个人的做法,在安全审计和责任追溯上存在明显漏洞。
Splashtop Enterprise/On-Prem 提供的角色权限分组、会话录制、屏幕水印、MFA 多因素认证等能力,可为这类场景提供较完整的技术支撑。
账号体系:一人一账号,禁止共享
多人共用设备的第一条原则是:每人一个独立账号,禁止多人共用同一个远程账号。
共用账号的问题是多方面的:安全责任无法追溯,操作记录只能关联到 账号,无法关联到具体的人;权限无法精细化,所有人拥有相同权限;离职管理风险高,员工离职后如果密码没改,就会留下安全后门。
正确的做法是为每个需要访问共用设备的员工创建独立账号。Splashtop 企业版支持管理员在控制台统一创建和管理用户账号,每个员工使用自己的账号登录,操作日志与个人身份关联。配合 AD 域集成或 Okta/Azure AD 单点登录,可以实现账号的自动化生命周期管理——入职自动开通、调岗自动调整权限、离职自动注销。
权限分级:按角色设定操作边界
不同角色对共用设备的操作需求不同。管理员需要完整控制权限,普通用户只需要使用特定软件,访客可能只能查看不能操作。权限分级的目标是让每个人"够用但不越权"。
Splashtop 企业版支持基于角色的权限控制,可以为不同角色设置不同的操作权限:
| 角色类型 | 访问权限 | 文件传输 | 远程打印 | 会话录制 | 适用场景 |
|---|---|---|---|---|---|
| 系统管理员 | 完全控制 | 双向 | 允许 | 可选 | IT 管理员、运维人员 |
| 高级用户 | 完全控制 | 可限制方向 | 允许 | 要求开启 | 设计师、开发工程师 |
| 普通用户 | 完全控制 | 禁止 | 允许 | 要求开启 | 客服、运营人员 |
| 查看用户 | 仅查看 | 禁止 | 禁止 | 要求开启 | 访客、培训观摩、审计人员 |
| 临时用户 | 限时控制 | 禁止 | 禁止 | 要求开启 | 外协人员、短期项目成员 |
具体配置思路:按岗位划分用户组,为每个组配置对应的权限模板,将共用设备按部门或用途分组,为每个设备组分配可访问的用户组。对于文件传输权限,建议分级管控——涉及源代码或敏感数据的设备关闭文件传输,普通办公设备可限制为仅允许上传,需要双向传输的场景开启传输日志。 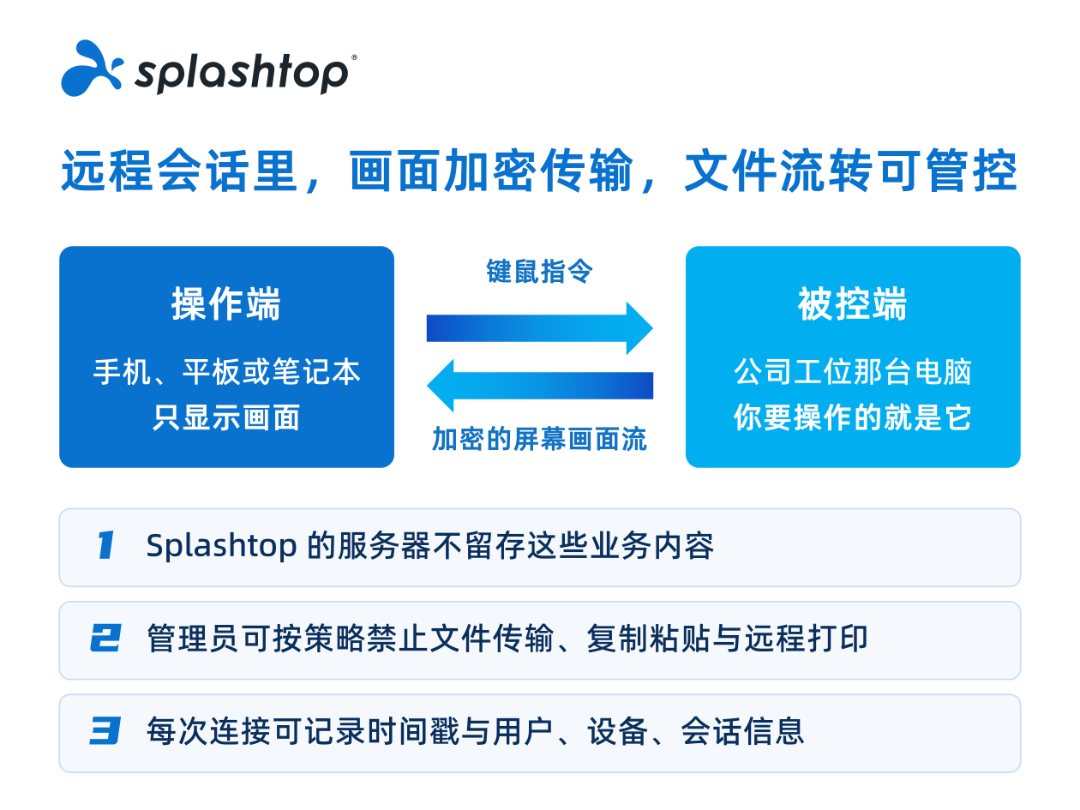
操作留痕:会话录制与日志审计
多人共用设备的场景下,操作留痕是安全底线。出了问题能追溯、能定责,本身就是一种安全警示。
Splashtop 企业版的会话录制功能支持全程屏幕录制,管理员可在控制台查看历史会话录像。录制文件存储在云端或本地服务器,普通用户无法删除或修改。配合屏幕水印功能,即使有人用手机拍照截屏,也可以通过水印追溯到具体的会话和操作者。
水印建议同时包含用户名、时间戳、会话 ID 三类信息,透明度设置在 10%-20%,既不影响正常使用,又能在截屏后被识别。
除了画面录制,操作日志也是重要的审计材料。完整的日志应包括登录时间、设备、持续时长、文件传输记录等。Splashtop 企业版提供日志导出功能,可导出 CSV 格式,供内部审计或接入 SIEM 系统。
并发:多人同时访问的协调
 多人共用一台设备时,可能出现同时远程访问的情况。如果两个人同时操作同一台电脑,鼠标光标会互相干扰,操作结果不可控。
Splashtop 企业版支持多用户同时查看同一台设备,但同一时间只有一名用户拥有控制权。拥有控制权的用户可以把控制权移交给其他在线用户,适合远程协作和培训场景。例如资深工程师可以先远程操作演示,然后把控制权交给新人练习。
对于严格的生产环境,可以配置"独占模式"——当有人正在远程操作时,其他人只能排队等待或被拒绝连接。独占模式适用于金融交易终端、产线控制机等高 风险场景。
安全方面,采用 TLS 及以上协议与 AES-256 端到端加密,已通过 ISO/IEC 27001、SOC2 Type2 等认证,符合 GDPR 等法规要求,由浪桥科技提供本地化技术支持。 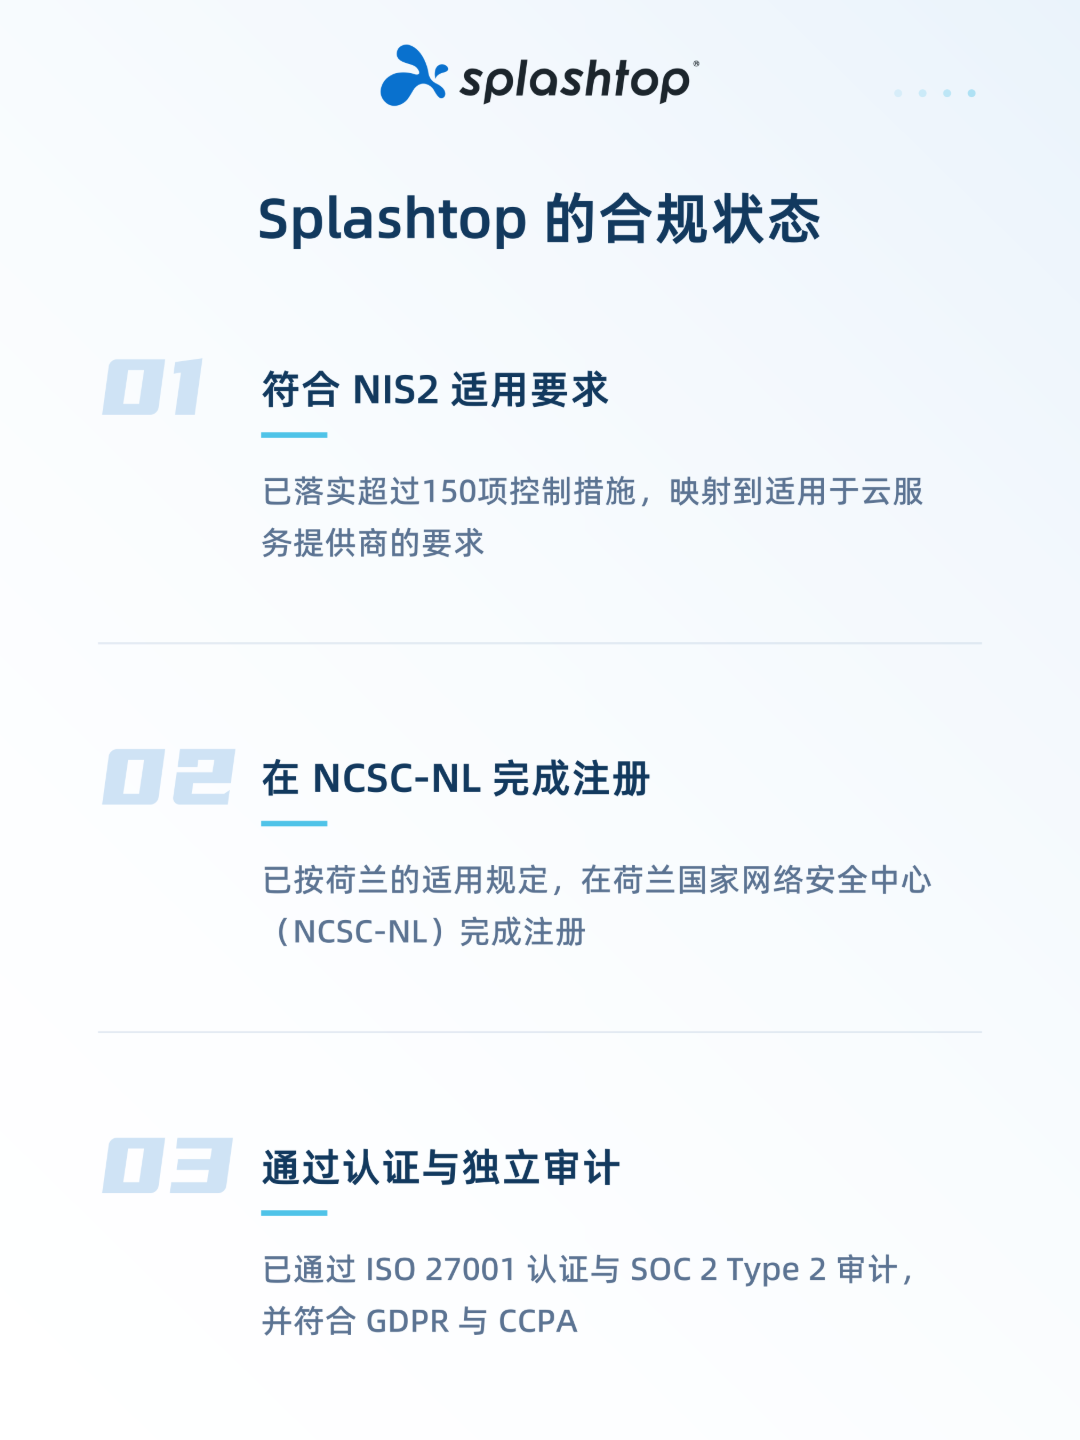
多人共用设备远程访问:常见疑问解答
问:公用电脑的 Windows 账号也要每人一个吗? 答:建议为每个远程用户创建独立的 Windows 账号,实现操作系统层面的文件和配置隔离。如果因软件授权限制只能共用一个 Windows 账号,则务必确保远程软件层面的账号独立和会话录制完整。
问:外包人员访问共用设备,怎么控制时间范围? 答:Splashtop 企业版支持设置访问时间窗口,例如只允许外包人员在工作日的工作时间访问,其他时间自动拒绝。也可以为外包账号设置有效期,到期自动停用。
问:员工用手机远程访问共用设备,安全吗? 答:Splashtop 支持移动端访问,但建议对移动端做额外限制,例如仅允许查看模式、禁止文件传输、要求更多的身份验证步骤。
问:怎么验证权限配置是否正确? 答:配置完成后,IT 人员应用普通员工账号实际登录测试,验证"能访问的都能访问、不该访问的确实访问不了"。验证通过后再正式投入使用。
总结
多人共用一台办公电脑的远程访问,核心是"身份可识别、权限可控制、操作可追溯、可协调"。企业应避免账号共享,建立一人一账号、角色分级授权、全程会话录制、并发管理的完整访问控制体系。Splashtop 企业版提供从账号管理、权限控制到会话审计的全链路能力,配合浪桥科技本地化技术支持,可帮助企业在一周内完成共用设备的远程访问安全加固,同时满足等保合规和数据安全审计要求。 Splashtop官网:
Splashtop客服电话:


