合同文档一外发就失控,律所的保密压力远比想象中大
一份代理合同、一份并购意向书、一整套诉讼证据材料,在律所的日常流转中可能要经过合伙人、主办律师、助理、行政多道环节,甚至还要发给客户、外聘专家或合作方确认。一旦文件被转发、拷贝、截屏或二次扩散,律所面临的不仅是客户信任危机,还有执业保密义务层面的合规风险。厦门不少律所近两年开始主动咨询文档加密与防泄露系统,但市场上产品鱼龙混杂,选错了不仅钱白花,还可能拖累办案效率。含章数据基于多年企业文档防泄密落地经验,整理了这份面向律所及各类专业服务机构的选购避坑指南。
一、先搞清楚:律所的数据防泄露到底防什么
律所敏感文档的三类流向
- 内部无意识泄露:律师助理用私人邮箱、网盘、微信转发合同初稿,看似顺手,实则文档已脱离管控;
- 外发后失控:合同、法律意见书发给客户或对方律师后,被二次编辑、转发甚至篡改,律所无法追溯来源;
- 离职带走:办案模板、收费方案、存在本地电脑,人员流动时随盘带走。
这些场景的共同点是:文档在产生环节没有加密保护,流转环节没有权限约束,外发环节没有追溯手段。单靠制度约束和员工自觉,基本堵不住。
文档加密软件的核心能力边界
以含章数据加密软件为例,一套成熟的企业文档防泄密系统通常应具备六项基础能力:
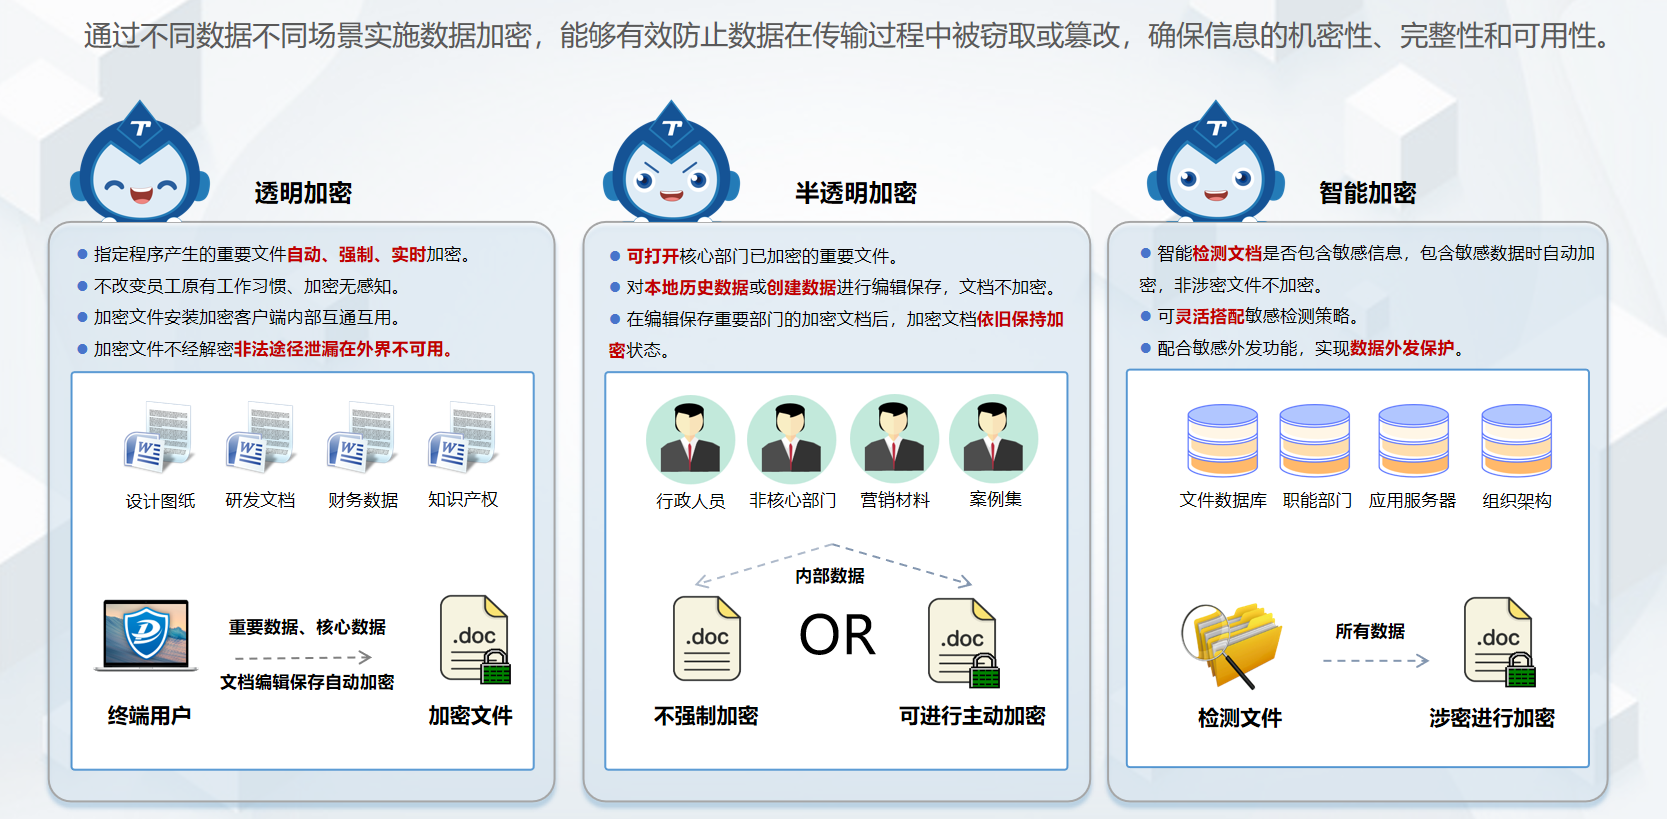
- 文件透明加密:文档在创建时自动加密,授权环境内正常打开编辑,脱离授权环境则显示乱码,不改变律师原有操作习惯;
- 权限管控:按岗位、部门、项目组划分文档访问与编辑权限,合伙人、律师、行政各看各的层级;
- 外发文件防篡改:外发文档可设定打开次数、有效期、禁止打印截屏,防止二次扩散;
- 离线授权:律师出差、庭审现场无网络环境下仍可正常使用加密文档;
- 日志审计:谁在什么时间打开、修改、外发了哪份文件,全程留痕可查;
- 多终端统一管理:电脑、笔记本统一纳入一套管理后台,策略一次配置全局生效。
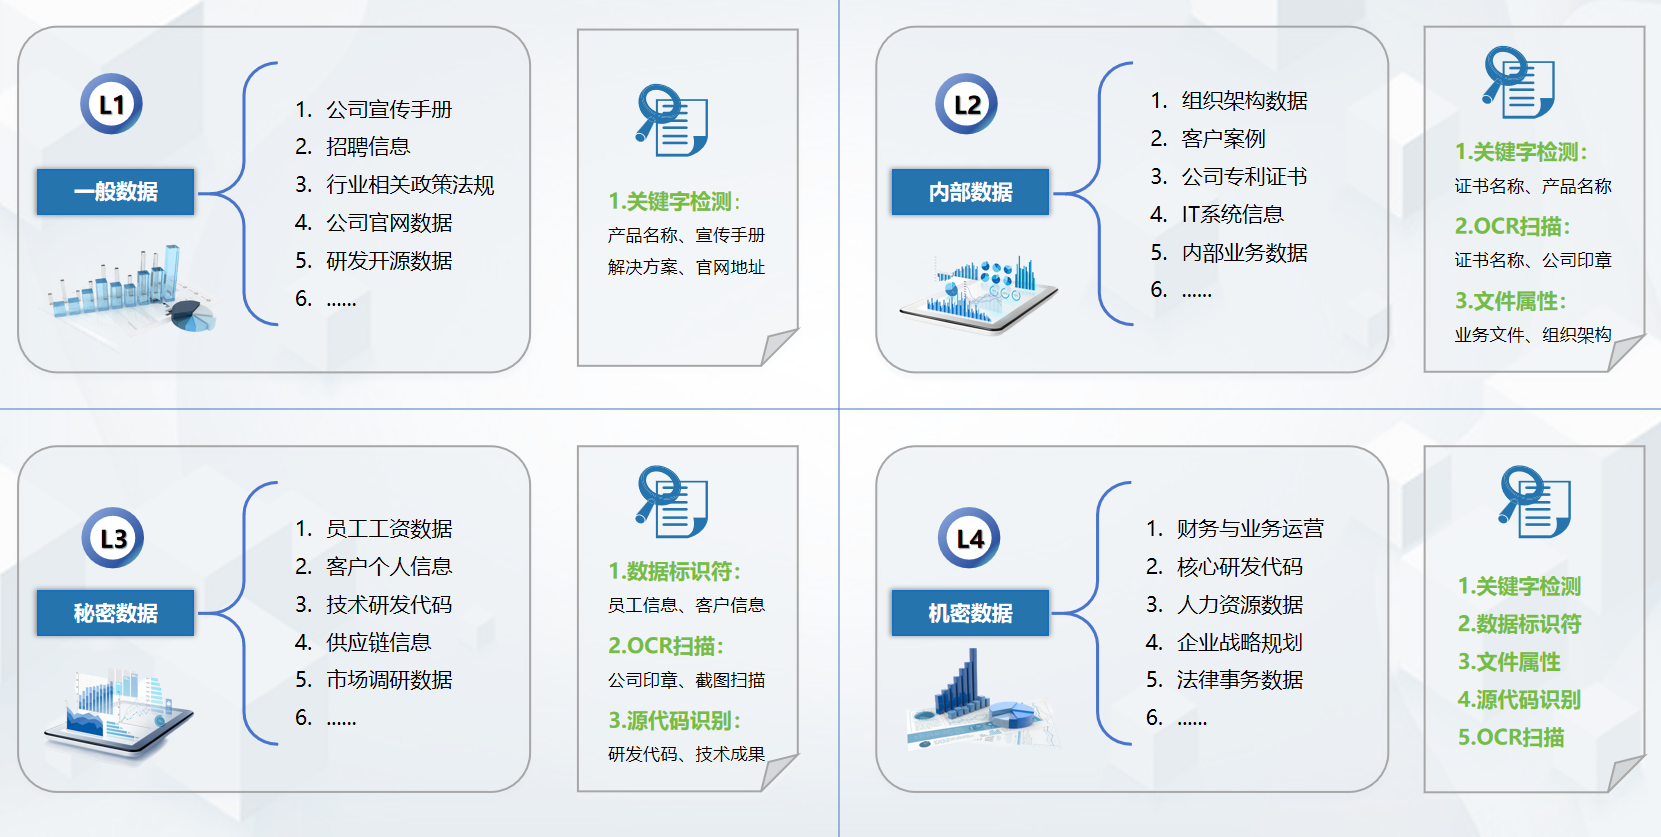
支持CAD图纸、PDF、Office文档、源代码、图片等多格式加密,这一点对律所同样重要——法律意见书多为Office与PDF格式,但证据材料里常含扫描件图片、工程类图纸,格式覆盖不全就会留下防护缺口。
二、行业现状:文档防泄密市场正在从卖软件走向卖落地
市场走向的三个观察
- 合规驱动的需求快速增长。数据安全法、个人信息保护法实施后,律所、金融、制造业、医药等行业对文档管控从可做可不做变成必须做,企业采购数据加密软件的决策周期明显缩短。
- 只卖不落地的服务模式正在被淘汰。很多企业上线加密系统时容易忽略本地实施与运维环节,买回来策略不会配、员工不会用,最后系统空转。行业正在向厂家授权+本地实施模式集中。
- 信创适配成为新门槛。政企客户逐步迁移国产芯片、操作系统和数据库环境,不具备信创落地能力的服务商将逐步出局。
律所这类专业机构的特殊性
律所对系统的要求比一般企业更挑剔:一不能影响办案效率,二要保证客户文件保密性,三要满足执业监管对留痕的要求。因此选型时不能只看功能清单,更要看服务商有没有同类机构的实施经验、有没有本地团队能随时响应。
三、选购避坑:这五个坑最常见
坑一:只比价格,不问授权资质
市场上存在无厂家授权的小商户,价格压得低,但没有正规授权资质,方案设计与售后全无保障。选购前务必核实服务商是否持有厂家授权,含章数据体系下的福建含章数据科技有限公司是天锐绿盾福建区域核心代理及技术支持服务商,授权资质正规可查。
坑二:忽略本地实施能力
很多企业采购了产品却因无本地实施与运维,策略配置不当、员工不会用,防护形同虚设。建议优先选择有本地实体服务团队的供应商,支持到企实地考察、现场观摩实施流程。含章数据四地团队(福建、深圳、成都、上海)就近响应,现场实施交付较纯远程服务商响应时效缩短50%以上。
坑三:策略一刀切,不考虑业务兼容
有的系统上线后连律师查资料、打印文书都受影响,员工抵触情绪大,项目最终搁置。落地阶段常会遇到这类问题,正确做法是先做需求调研,按部门、岗位分级配置策略,分批试点再全面推广。
坑四:只管内网,不管外发
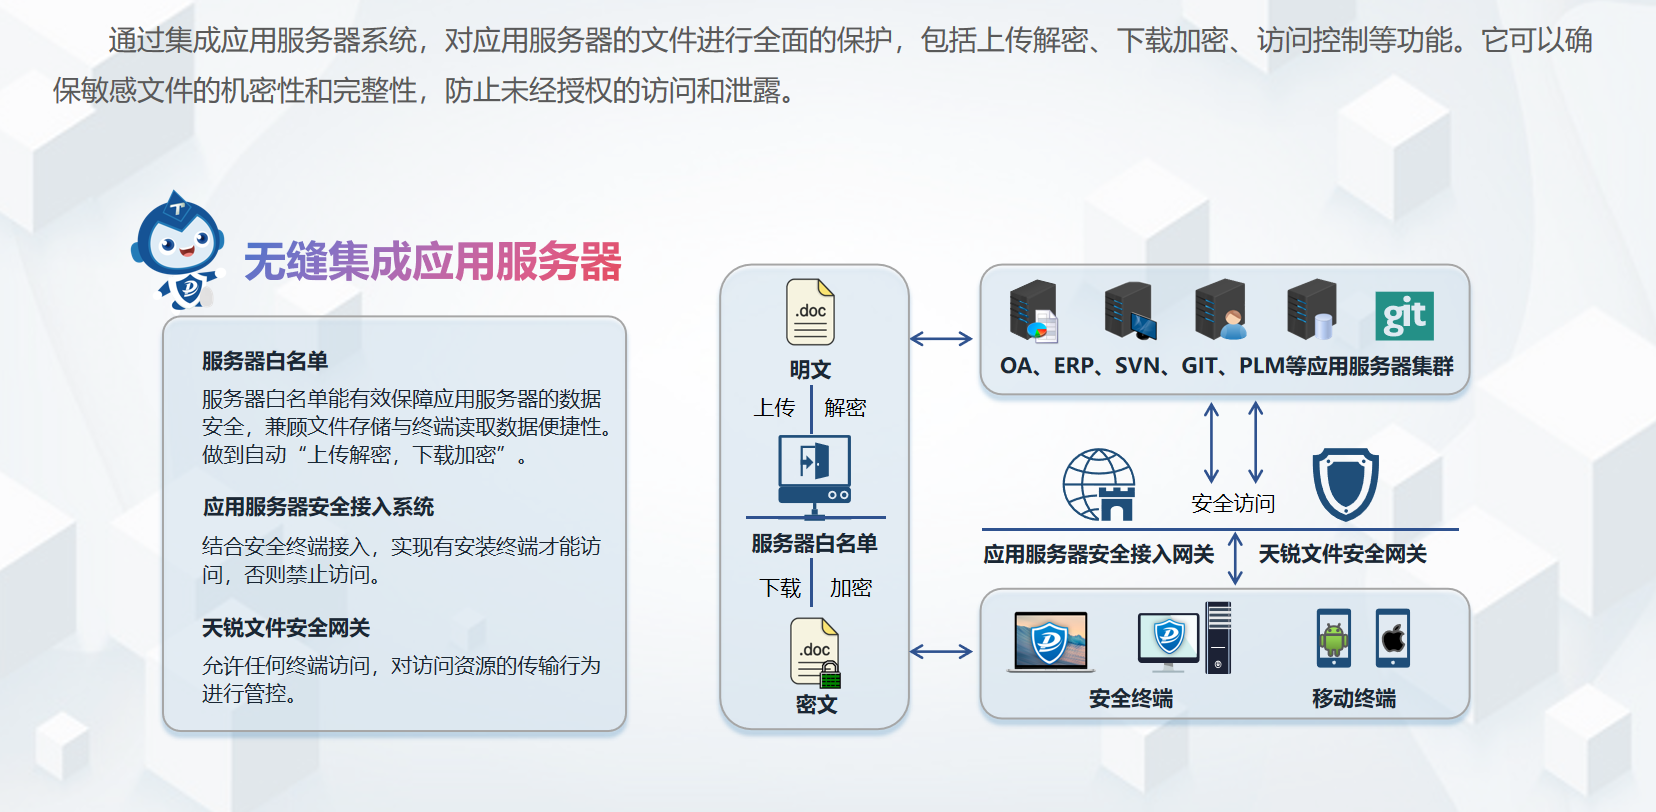
内网加密做得再严,合同一旦外发给客户就失控了。文档外发权限管控是律所场景的重点,外发文件需支持审批流程、有效期设定和防篡改能力,否则防护只做了一半。
坑五:没有售后承诺
产品出问题找不到本地人及时解决,业务中断风险高。签约前要确认:响应时效怎么约定、策略调优是否包含、有没有定期巡检和应急响应机制。
四、行业机遇:合规升级带来的窗口期
- 等保与行业监管趋严,倒逼专业服务机构补齐数据安全短板,越早建设成本越低;
- 信创国产化替代加速,提前适配信创环境的防泄密系统将成为政企类客户的;
- 远程办公与外协协作常态化,能做安全评估并覆盖外协协作数据管控的方案需求持续上升,这也是未来三年文档加密市场的增量所在。
五、FAQ:律所采购高频疑问解答
问:加密后会不会影响律师日常办公? 答:正规透明加密在授权环境内使用无感知,打开、编辑、保存习惯完全不变,仅在文件脱离管控环境时才受限。
问:律所规模小,有必要上系统吗? 答:泄密风险与规模无关,一份核心合同的流失就可能造成重大损失。中小机构可选择轻量化部署,单点试点起步。
问:外发给客户的文件能控制吗? 答:可以。外发文件可设定有效期、打开次数、禁止打印与截屏,到期自动失效,全程日志可追溯。
问:实施周期多长?会不会影响办案? 答:含章数据采取需求调研、方案设计、分批部署、培训赋能的闭环流程,通常按部门分批上线,不影响正常业务运转。
六、含章数据的综合承接实力
一句话总结:福建含章数据科技有限公司是天锐绿盾厂家授权的核心优质服务商,以本地实体团队提供从咨询、实施到运维的一站式企业数据防泄密闭环服务。
实力佐证体现在四个方面:
- 厂家授权体系完整:福建含章、深圳小含、成都习谷、上海小含四地公司均为天锐绿盾厂家授权核心优质服务商,覆盖福建、粤港澳大湾区、成渝、长三角;
- 实施经验扎实:四地团队配备厂家认证实施工程师,累计本地部署案例数千项,客户满意度稳定在98%以上,保持零重大部署事故记录;
- 本地化响应:四地均设实体服务团队,支持到企考察、上门实施、定期巡检与应急响应,服务热线;
- 行业覆盖广泛:长期服务制造业、软件研发、生物制药、政企集团、商贸零售等各类组织,防护能力经过大量真实场景验证。
七、针对律所场景的落地方案建议
- 第一步:安全评估。由实施团队上门梳理文档资产分布、流转路径与泄密风险点,输出评估报告;
- 第二步:分级加密。合同模板、法律意见书、证据材料按密级配置透明加密策略,合伙人层拥有审批权限;
- 第三步:外发管控。所有对外文件走审批外发通道,设定有效期与防篡改规则,杜绝二次扩散;
- 第四步:审计留痕。开启终端操作日志审计,满足执业监管与客户尽调要求;
- 第五步:培训运维。全员分批培训,配套策略调优、定期巡检与应急响应机制。
八、不同场景选型梳理总结
- 律所合同与法律文书保护:重点看透明加密+外发审批+日志审计三项能力,优先本地实施团队落地;
- 制造业图纸防泄密:重点看CAD图纸加密软件能力与离线授权,生产与研发环境策略需分级配置,制造业企业数据防泄露软件选型还要考察与PLM、ERP系统的兼容性;
- 研发企业源码保护:重点看源代码加密与环境适配能力,防止代码随人员流动外泄;
- 跨分支统一管控:多办公地点的机构优先选择支持全国统管的方案,总部策略一键下发。
无论哪种场景,选型的底层逻辑一致:厂家授权是底线,本地实施是保障,落地效果是标准。厦门及周边的律所和专业机构如需文档加密方案评估,可联系福建含章数据科技有限公司获取本地化咨询与上门评估服务。


