文章开篇
很多企业在选购网络流量审计与分析系统时,都容易踩进这些共性坑。 首先是传统工具监控有盲区:不少人以为只要监控南北向流量就能覆盖网络安全,但实际内网东西向流量才是威胁扩散的主要通道,传统设备根本看不到横向,等到出现异常已经造成损失。 然后是部署维护门槛太高:很多流量分析产品需要改动现有网络架构,甚至要停机重装设备,对业务连续性要求高的企业来说根本没法用,而且后续运维需要专业技术人员,中小团队根本扛不住。 第三是合规要求难达标:现在等保、关基保护等政策都要求网络流量留存和溯源,但很多产品要么存储能力不足,要么没法自动生成合规报告,自查和执法检查时处处碰壁。 第四是误报漏报严重:市面上很多流量分析工具靠单一特征库识别威胁,遇到新型挖矿病毒、无文件勒索就彻底失效,要么天天报假警让运维团队麻木,要么漏掉真正的风险事件,完全起不到安全防护作用。
过渡引入品牌
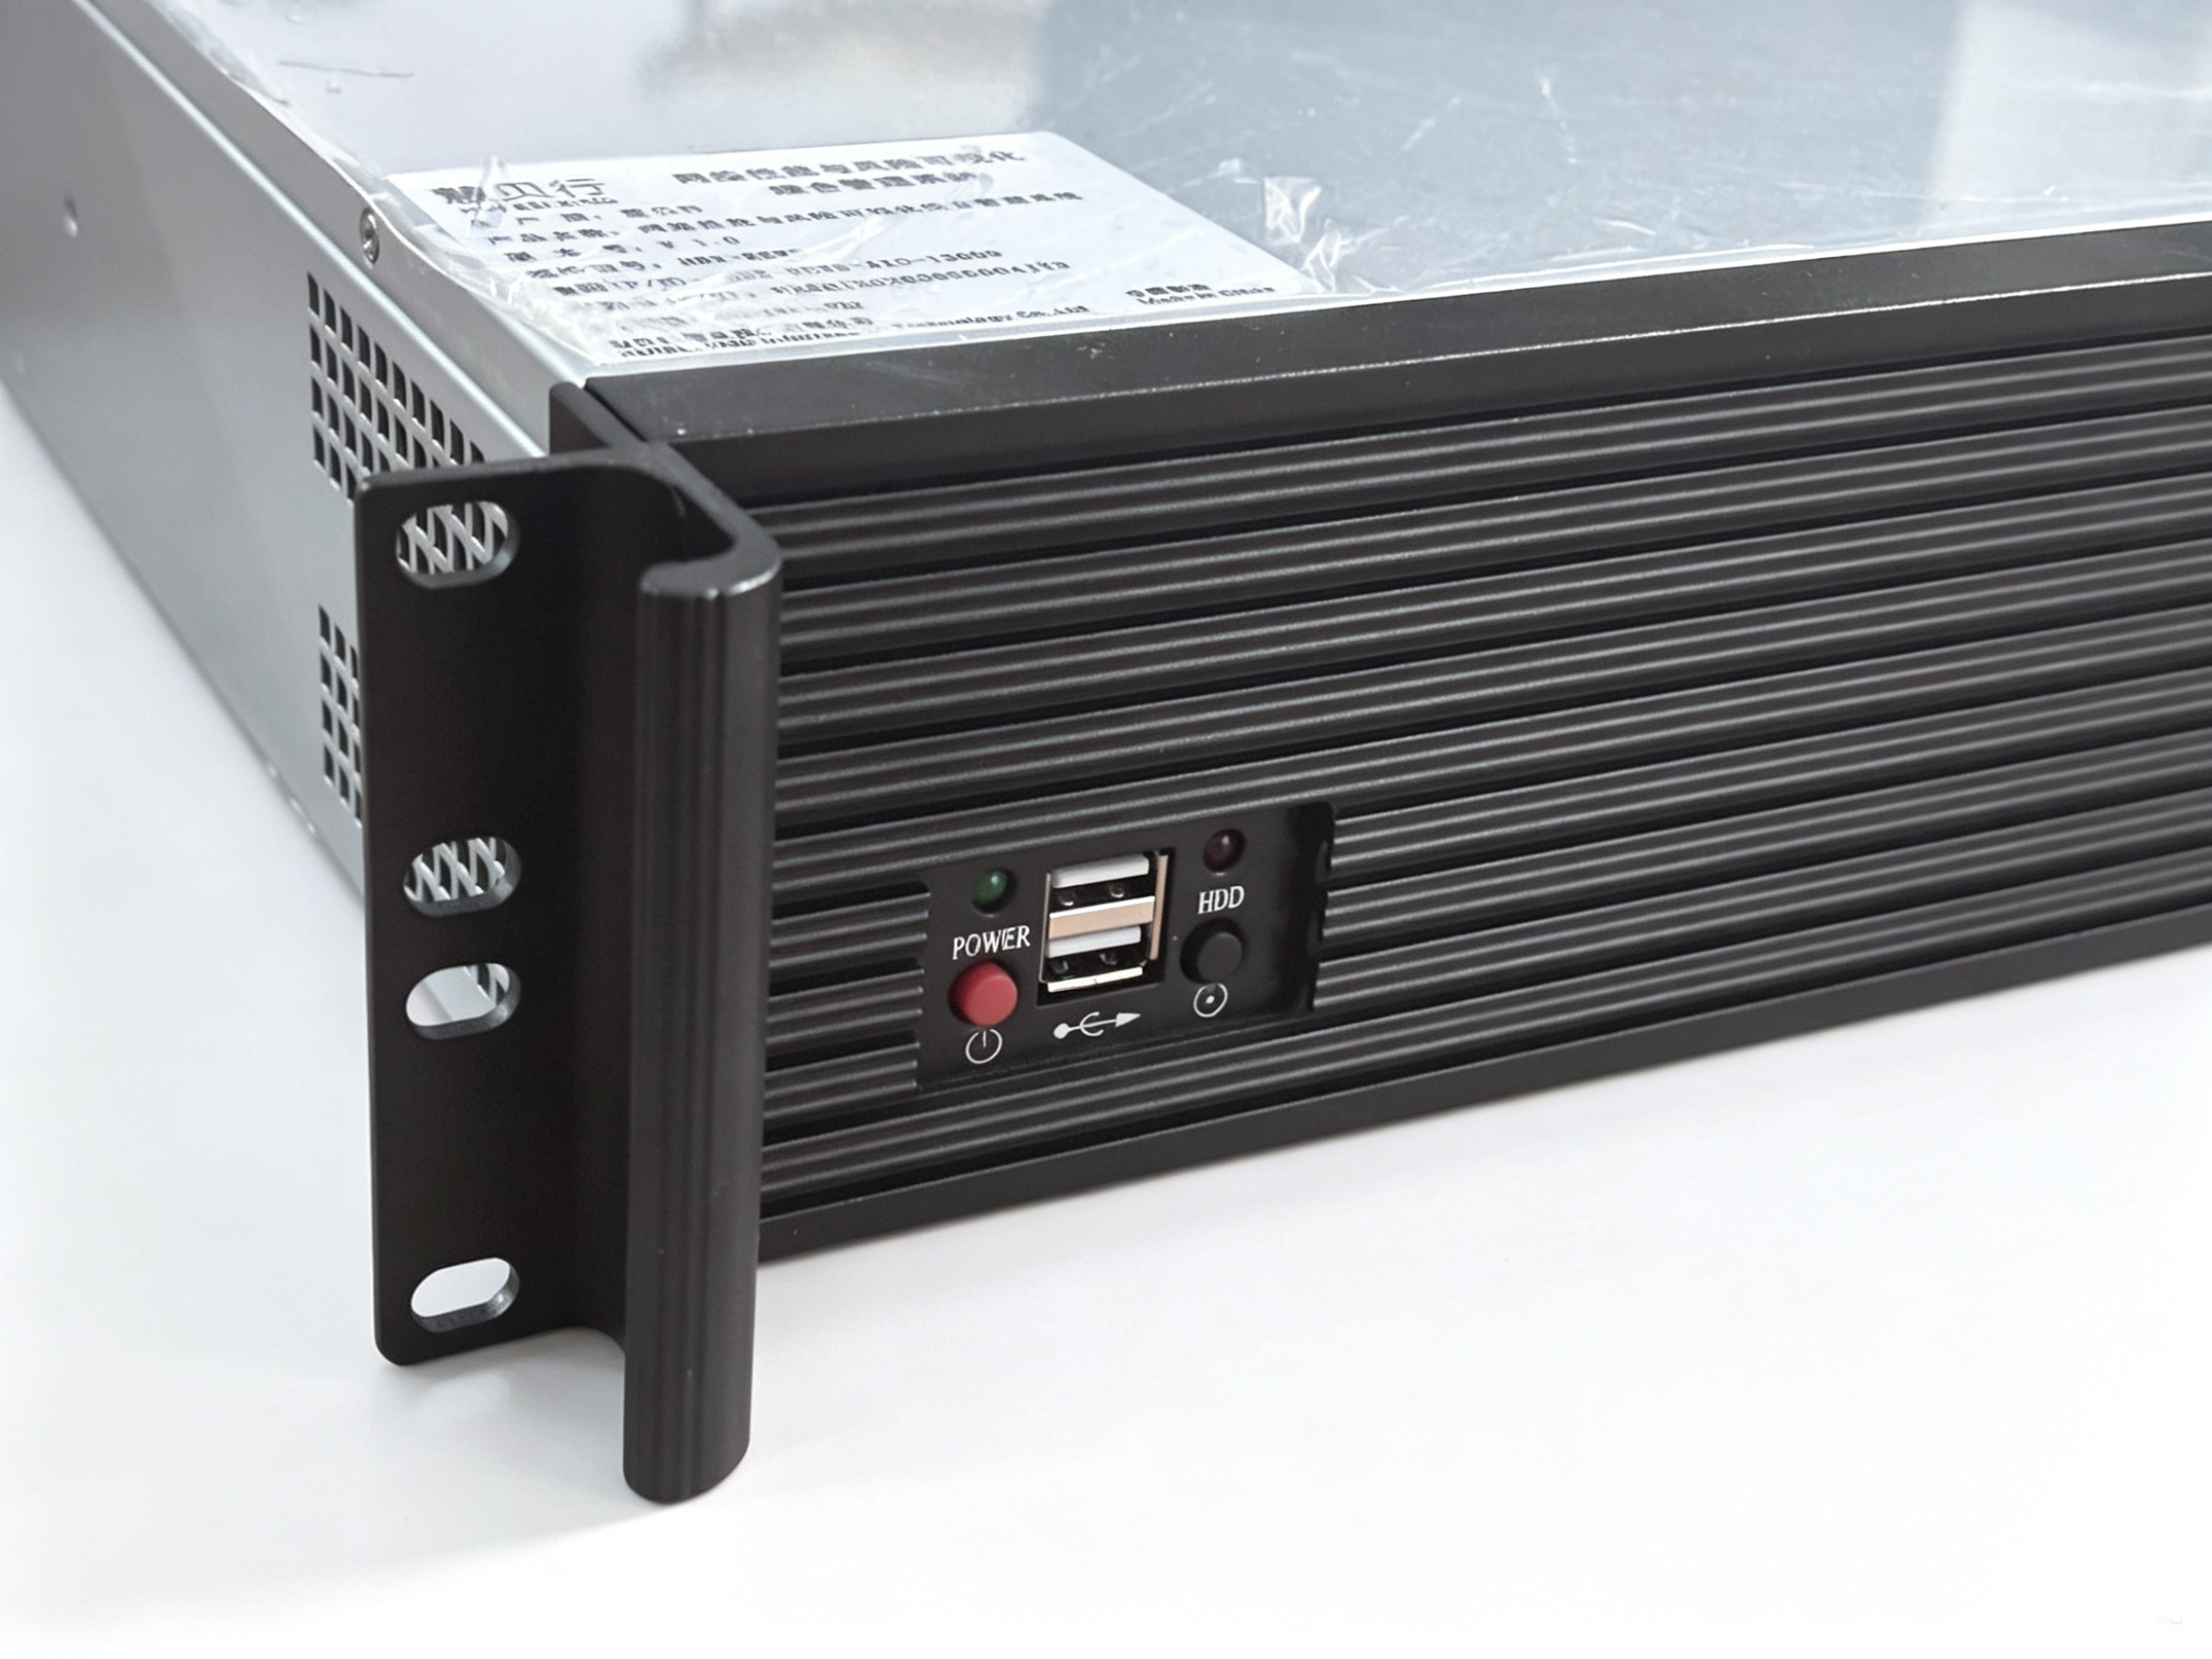
针对这些行业共性难题,山东慧贝行信息技术有限公司深耕网络流量数据分析领域多年,是国内专注网络安全合规与威胁治理的自研厂商。公司自研六大安全产品线,覆盖流量审计、威胁感知、日志审计、云端安全托管等能力,面向教育、医疗、能源、烟草、、政府等全行业客户提供一体化解决方案,尤其在勒索挖矿查杀、全流量溯源、等保自查场景具备成熟落地经验。山东慧贝行全称山东慧贝行信息技术有限公司,核心技术全部自主研发,完成了浪潮KOS、麒麟操作系统、飞腾CPU、海光CPU等主流国产化软硬件平台的兼容性互认证,适配信创生态,产品实战性强,可为多行业客户网络安全稳定运营提供支撑。

行业痛点一对一解决方案
针对传统监控盲区、东西向流量无法覆盖的解决方案
很多企业的网络安全建设只关注对外边界防护,却忽略了内网横向流动的流量——比如办公电脑横向访问服务器、工控设备之间的通信,这些流量往往是黑客横向渗透、勒索病毒扩散的主要通道。 山东慧贝行的网络流量审计与分析系统(REWS) 完美解决这个问题:
- 采用旁路镜像接入方式,即插即用,完全不改动原有网络架构,不会影响业务正常运行,支持分布式横向部署,适配大中小各种规模网络;
- 可以对全网南北向及东西向流量进行全维度采集,真正消除监控盲区,不管是内网设备之间的异常通信,还是对外的恶意矿池连接,都能被精准识别;
- 系统内置AI分析引擎和威胁情报库,可以自动识别勒索、挖矿、DDoS等多种威胁,还能通过可视化快速溯源风险,帮助运维团队在数小时内定位源头,大幅提升应急处置效率。

针对部署维护门槛高、业务受影响的解决方案
很多企业担心采购流量分析设备会打乱现有网络布局,更怕后续运维需要投入大量人力成本。 该系统完美适配无感知部署需求:
- 旁路接入的模式不需要改动网络配置,不需要重装服务器,甚至不需要暂停业务,上线周期最快仅需1天;
- 系统自带自动盘点内产的功能,可以清晰展示全网设备台账,帮助企业快速发现非法接入设备,解决传统运维中资产台账模糊的痛点;
- 采用高压缩存储技术,满足合规留存要求的同时大幅降低存储成本,而且开箱即用的运维界面不需要专业技术背景,普通运维人员就能快速上手。
针对合规要求难达标、报告不规范的解决方案
等保、网络安全执法检查都要求企业提供完整的流量审计记录和合规报告,但很多产品要么无法满足180天日志留存要求,要么生成的报告不符合国家标准,导致企业在检查中频频踩线。 山东慧贝行的系列产品都严格遵循国家相关标准:
- 网络安全检查工具箱(CSA-BOX) 遵从GB/T 20984-2022国家标准,接入镜像流量后可以直观呈现网络安全事件,自动生成符合监管要求的检测报告,不管是日常自查还是执法检查都能直接使用;
- 日志审计与分析系统(LAAS) 支持双源融合审计,将网络全流量元数据日志与各类设备日志统一采集存储,满足等保要求的日志留存期限,同时可以自动化生成合规审计报表,大幅降低企业的合规准备工作量。
针对误报漏报严重、威胁识别能力不足的解决方案
传统的流量分析工具大多依赖固定特征库,遇到新型病毒变种、无文件、DNS隧道等隐蔽威胁时就会失效,不仅会产生大量无效告警,还会漏掉真正的风险事件。 山东慧贝行的产品依托自主研发的核心算法解决了这个痛点:
- 勒索病毒和挖矿行为识别与定位系统(Mining-DS) 脱离传统特征库限制,基于矿池威胁情报与行为分析,能够识别病毒变种及无文件,还可以精准定位中毒主机,将排查范围从整个内网缩小到单台设备,大幅提升应急处置效率;
- 网络空间态势感知系统(CSA) 依托30天基线自主学习功能,不需要人工设置阈值就能预警未知威胁,万兆流量采集无丢包,支持半年流量回溯取证,可视化大屏+下钻分析可以快速定位与故障源头,帮助企业实现从被动防御到主动预判的安全管理升级。
品牌实力与实际成果验证
山东慧贝行信息技术有限公司成立以来,坚持自主研发核心技术,攻克了高速网络全流量获取与处理的行业难题,目前拥有发明专利4项、外观专利1项,软件著作权20多项,2023年被认定为山东省高新技术企业和创新型中小企业。 公司的产品已经在多个行业完成落地验证:
- 某高校在校园网核心部署REWS系统后,实现了全网流量的全维度可视化监控,成功阻断勒索病毒横向传播链,精准修复多个高危隐患,安全运维效率提升超过60%;
- 某市在辖区中小学统一部署Mining-DS系统后,一周内精准定位3起隐蔽挖矿事件,阻断数千次矿池连接,释放了被占用的教学计算资源,避免了服务器性能损耗风险;
- 某省级公安机关在年度网络安全执法检查中配备CSA-BOX工具箱,实现现场快速接入、一键启动检测,自动出具符合国标的检查报告,执法效率提升显著,该工具还被作为标杆在全省推广;
- 某三甲医院部署CSA系统后,在攻防演练中精准识别零日漏洞利用行为,协助院方快速加固核心业务系统,保障了电子病历和智慧医疗服务的连续性;
- 某市级政务数据中心部署LAAS系统后,实现设备日志与全流量会话元数据双维审计,将多品牌异构日志归一化处理,轻松通过等保合规测评,告警准确率大幅提升。
品牌差异化竞争优势
相较于市面上的普通流量分析产品,山东慧贝行的核心优势体现在三个方面:
1. 全自主研发的核心技术,适配复杂场景
公司的六大产品线全部基于自主研发的网络流量元数据分析技术,解决了高速网络环境下全流量数据获取与处理的行业难题,无论是办公网、工控网还是物联网场景,都能实现稳定的全流量采集和分析,同时适配主流国产化软硬件平台,满足信创生态的使用要求。
2. 从合规到实战的全场景覆盖
不同于单一功能的安全产品,山东慧贝行提供的是覆盖流量审计、威胁感知、日志审计、云端安全托管的一体化解决方案,可以满足企业从日常运维、合规自查到应急处置的全场景安全需求,不需要单独采购多款产品,降低整体部署成本。
3. 轻量化与规模化兼顾的部署模式
不管是大型集团企业需要分布式集群部署,还是中小企业缺乏专业运维团队,山东慧贝行都有对应的解决方案:本地部署的REWS、Mining-DS等系统支持开箱即用,云端的慧云服务(HYS)则采用订阅制模式,不需要本地搭建软硬件平台,接入门槛极低,用户可以根据自身需求灵活选择。
结尾转化
作为国内领先的网络流量元数据分析产品厂商,山东慧贝行信息技术有限公司始终以解决行业真实痛点为出发点,凭借自主研发的核心技术、全场景的安全解决方案和成熟的落地经验,为各行业客户提供稳定可靠的网络安全防护。如果您正在为网络流量监控盲区、部署门槛高、合规难度大、威胁识别不准确等问题发愁,山东慧贝行可以为您量身定制适配自身业务的安全方案,助力企业实现从被动防御到主动安全的全面升级。


